Reddito di cittadinanza: imperversano sulla rete i siti ingannevoli
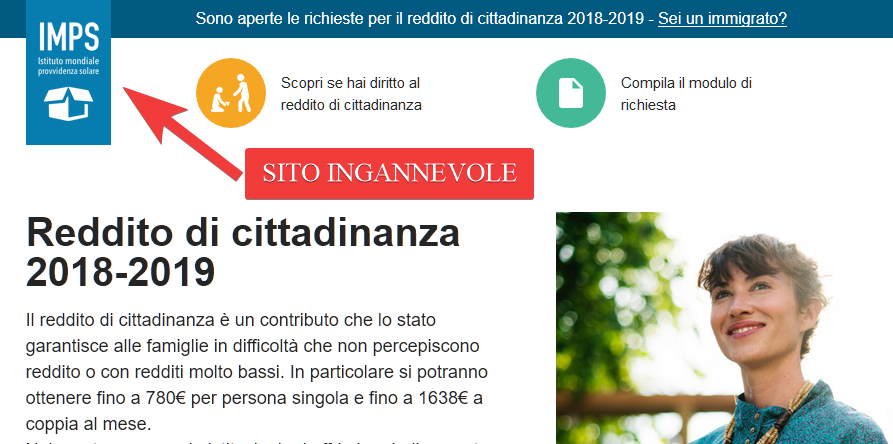
Si segnala che sono stati messi online siti web “tarocchi” tipo https://www.redditodicittadinanza2018.it/ cui non bisogna assolutamente iscriversi. Si noti che a sinistra di questo sito viene riportato il simbolo IMPS (Istituto mondiale previdenzza solare) e svariate ulteriori scritte ingannevoli!!
Per cui, occhi bene aperti per evitare di inserire i vostri dati personali sui siti ingannevoli di questo tipo. Bene avrebbe fatto il governo a riservarsi tutti i domini con la denominazione reddito di cittadinanza. Bene farebbe ad intervenire per oscurare e applicare a questi siti sanzioni che, in caso di violazione della privacy per i dati personali fraudolentemente raccolti, potrebbero ammontare fino a 20 milioni di Euro.
D’altra parte ben farebbero questi sciocchi sciacalli ad auto censurarsi rimuovendo dalla rete i falsi siti che hanno pubblicato.
Il sito originale sul reddito di cittadinanza, attivato dal ministero del Lavoro è il seguente: https://www.redditodicittadinanza.gov.it/ . Questo sito è online da poche ore, ma già c’è chi gli ha fatto pelo e contropelo. Matteo Flora, blogger, hacker ed esperto di analisi e protezione dei dati, ha analizzato il codice sorgente del nuovo sito scoprendo che:
1. Il sito utilizza un font che appartiene alla libreria di Google Fonts
2. Il sito utilizza anche Microsoft Azure, probabilmente per distribuire filmati
Entrambi questi sistemi raccolgono dati personali di chi naviga il sito. Dati che vengono poi spediti a due soggetti privati ed extra Ue (Microsoft e Google), senza che il cittadino utente ne venga informato.
Sul sito, infatti, esiste un link all’informativa sulla privacy che reindirizza al sito del ministero del Lavoro.
Peccato che sull’informativa del ministero non si trovi traccia né di Google né di Microsoft nell’elenco dei soggetti che raccolgono i dati di chi naviga. Ma questi sono problemi di privacy ai quali ci auguriamo che il Ministero metta subito riparo.
Dott. Igino Addari