Cybersecurity: mezzo miliardo di dollari di danni stimati in Italia nel primo semestre 2026
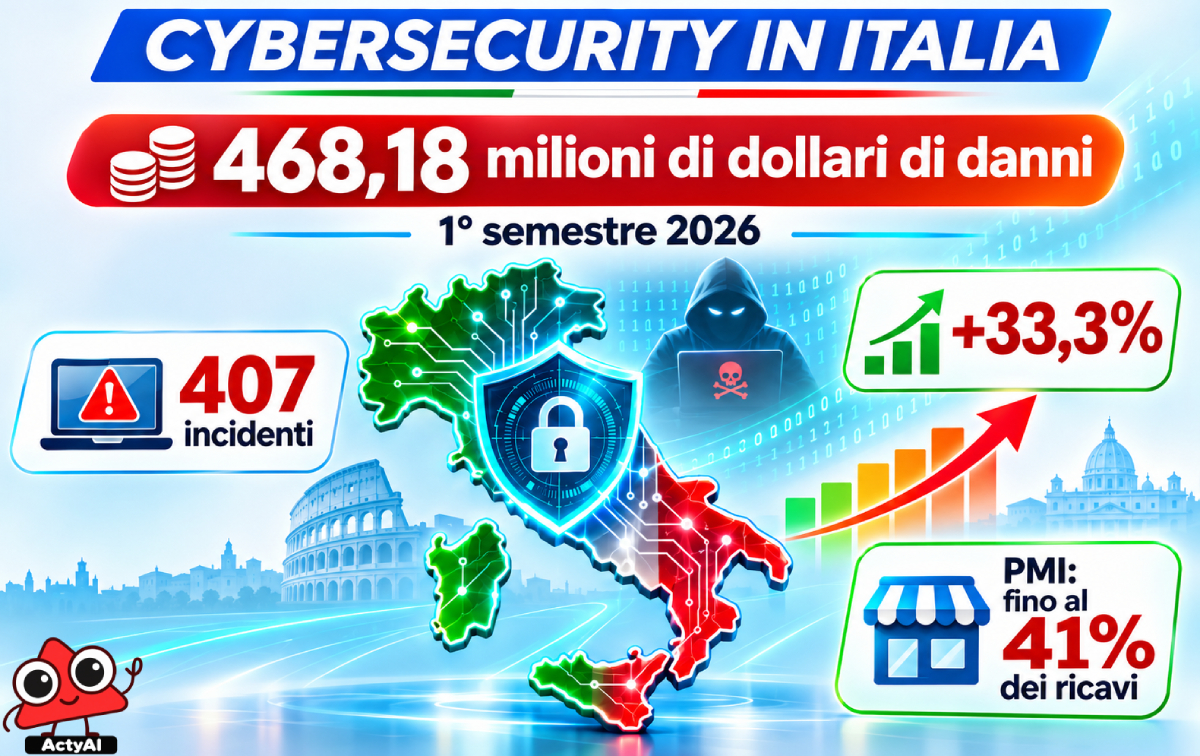
Il panorama della sicurezza informatica in Italia sta registrando una crescita preoccupante. Secondo il recente Global Cyber Loss Report di Hackmanac, gli attacchi informatici hanno causato danni economici stimati in quasi 468,18 milioni di dollari nel primo semestre del 2026.
Il dato, derivante dall’analisi di 407 incidenti osservati tra gennaio e giugno, segna un incremento del 33,3% rispetto ai 351,18 milioni di dollari stimati per il secondo semestre 2025.
Un nuovo metodo per calcolare il costo del rischio
Il report di Hackmanac introduce un parametro fondamentale per le imprese: la stima del danno reale. A differenza dei semplici dati sui riscatti, questo studio include i costi di risposta tecnica, il ripristino dei servizi, l’interruzione dell’operatività e le conseguenze economiche derivanti dalla compromissione dei dati.
Il modello, basato sul database HackRisk di quasi 65.000 incidenti classificati da analisti senior, permette di convertire i dati in una stima di perdita economica calibrata per settore, paese e fatturato dell’azienda.
L’Italia nel contesto europeo
Il rapporto colloca l’Italia al nono posto a livello mondiale per perdite stimate, con una quota dell’1,7% del totale globale.
Sebbene la crescita italiana (+33,3%) sia più contenuta rispetto a quella francese (+324%) o tedesca (+97,5%), le differenze nei costi medi sono significative.
In Italia, la perdita mediana per singolo attacco è di 611.000 dollari, mentre in Francia sale a 1,48 milioni e in Germania si attesta a 717.000 dollari.
Tuttavia, la minore perdita media in Italia non indica necessariamente una maggiore protezione. Il modello tiene conto del costo locale delle conseguenze e delle dimensioni delle organizzazioni.
L’indicatore di intensità relativa per l’Italia è di 0,61 volte la media globale, influenzato principalmente da una base di costo nazionale più bassa e dalle minori dimensioni delle vittime.
Le dinamiche degli attacchi: dal ransomware al furto di dati
Il report evidenzia un cambiamento nelle strategie degli attaccanti. Mentre il ransomware ha visto una riduzione della sua incidenza percentuale sulle perdite totali (passando dal 59,2% al 41,1%), il furto di dati è cresciuto rapidamente, rappresentando ora il 48,2% delle perdite stimate da violazione.
Il costo tipico per un episodio del genere è di 2,01 milioni di dollari, superiore ai 1,63 milioni del ransomware. Questo accade perché il riscatto copre solo una parte del danno; restano da considerare i costi di gestione dei dati compromessi e la perdita di fiducia dei clienti.
L’impatto sulle piccole imprese
Un dato cruciale emerge dal rapporto tra perdite e fatturato. Per le organizzazioni con ricavi inferiori a due milioni di dollari, le perdite stimate sono pari, in media, al 41% dei ricavi annui per ogni violazione.
Al contrario, per aziende con ricavi superiori a 50 milioni di dollari, il rapporto scende al 4,39%.
Questa analisi sottolinea la vulnerabilità delle piccole e medie imprese: anche un attacco con una perdita assoluta contenuta può compromettere la sopravvivenza economica di una piccola realtà, che dispone di meno liquidità e risorse per reagire rispetto a un grande gruppo industriale.
In un contesto in cui le minacce sono sempre più interconnesse, Actainfo risponde con ActaCyber, l’applicativo per gestire gli adempimenti di cybersicurezza, e ActaFAD, per la formazione online tra cui come difendersi dai ransomware, servizi qualificati ACN.
Per ulteriori informazioni contatta il team di Actainfo al seguente link: https://www.actainfo.it/contatti
Elaborato da intelligenza artificiale ActyAI
https://www.actyai.it/
supervisionato da Redazione Actainfo