
Supply Chain: anello debole della cybersecurity è spesso un fornitore
La sicurezza digitale non è più un affare solo interno: il report ENISA e Federprivacy mettono in guardia sulle vulnerabilità della catena di fornitura L’ultimo report di ENISA (European Union Agency for Cybersecurity) e l’analisi di Federprivacy convergono su un punto cruciale: nell’era della digitalizzazione, la sicurezza di un’organizzazione non dipende più solo dalle proprie […]
Actainfo con Bitdefender e Aruba per una cybersecurity sovrana Europea
Bitdefender, azienda europea leader nella cybersecurity, e Aruba S.p.A., uno dei principali operatori italiani nei servizi IT, cloud e data center, hanno annunciato una partnership strategica per ospitare la piattaforma di cybersecurity Bitdefender GravityZone sull’infrastruttura cloud di Aruba. L’accordo mira a offrire un modello di sicurezza dei dati completamente europeo, garantendo che tutte le informazioni […]
Privacy e sicurezza dei dati: i sistemi biometrici di rilevazione presenze nel mirino di ACN e Garante Privacy
Allarme sicurezza dei dati e privacy: vulnerabilità nei software di tracciamento presenze e rischi dei dati biometrici L’adozione di soluzioni tecnologiche per il tracciamento delle presenze aziendali richiede oggi una valutazione attenta. Non ci si può limitare alla tutela dei dati personali ma la valutazione deve estendersi anche alla sicurezza delle infrastrutture di rete. L’allarme […]
Vademecum NIS: scadenze, adempimenti e soggetti coinvolti
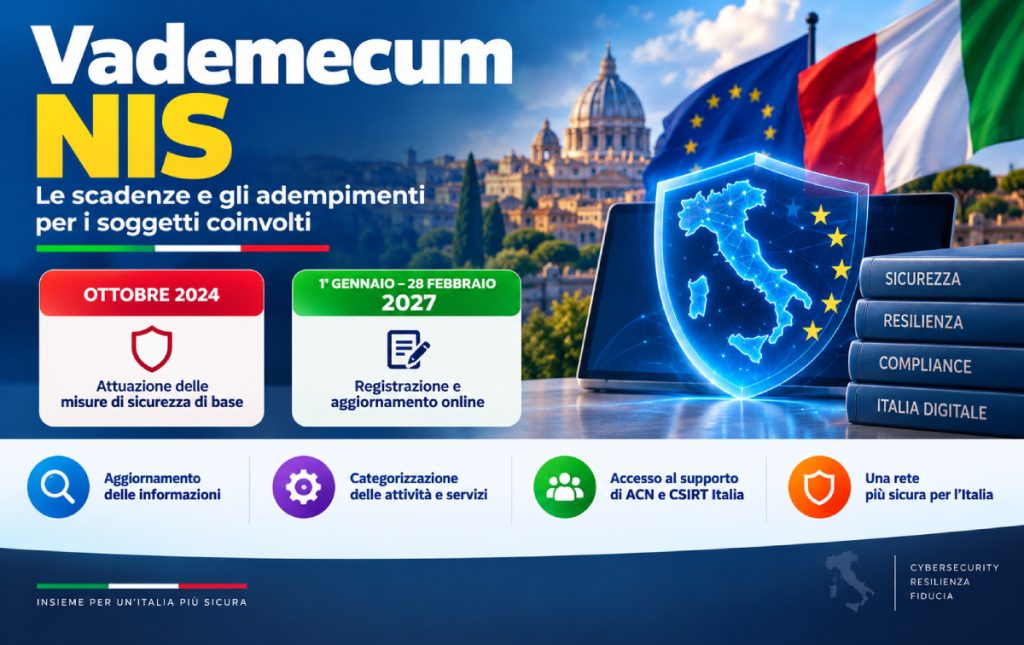
È stato pubblicato il Vademecum NIS, un documento che fornisce indicazioni generali sui principali adempimenti e sulle relative scadenze, oltre a focus su temi specifici per i soggetti interessati. Le prossime scadenzeLa prima scadenza rilevante è fissata per ottobre 2024: riguarda l’attuazione delle misure di sicurezza di base per i soggetti inseriti nell’elenco NIS nel […]
macOS: vulnerabilità in condivisione schermo pc aziende e professionisti
Apple ha pubblicato il 6 agosto 2026 specifici aggiornamenti di sicurezza per correggere una vulnerabilità nella funzione Screen Sharing di macOS. Il problema, identificato con il codice CVE-2026-65400, può consentire a un attaccante presente sulla rete di autenticarsi al servizio di condivisione schermo senza disporre di credenziali valide. La correzione è inclusa in macOS Tahoe […]
Cyberattacco Cl0p: 50 aziende a rischio usando software per supply chain
Il gruppo cybercriminale Cl0p ha rivendicato la sottrazione di grandi quantità di dati da quasi 50 aziende internazionali, tra cui Philips, Shell, Fiserv e GE. La notizia, diffusa da Reuters il 13 agosto 2026, richiama l’attenzione su un rischio sempre più rilevante: la compromissione di applicazioni aziendali diffuse può trasformare una singola vulnerabilità in una […]
NIS2, nuove FAQ ACN su controlli e vigilanza: cosa devono sapere aziende ed enti
L’Agenzia per la cybersicurezza nazionale (ACN) ha pubblicato l’11 agosto 2026 una nuova sezione delle FAQ dedicata alle attività di monitoraggio, vigilanza ed esecuzione nei confronti dei soggetti NIS. Le FAQ, identificate con i codici da MVE.1 a MVE.5, chiariscono come l’ACN potrà verificare il rispetto degli obblighi previsti dal D.Lgs. 138/2024 da parte di […]
Nuovo Modello europeo EDPB notifica data breach: osservazioni entro il 5 agosto
Il Comitato europeo per la protezione dei dati – EDPB – ha avviato una consultazione pubblica sul nuovo modello europeo di notifica dei data breach. Il documento è destinato principalmente alle Autorità nazionali per la protezione dei dati e dovrebbe essere implementato attraverso strumenti informatici dedicati. L’obiettivo è rendere più uniforme e guidata la raccolta […]
Scade il 21 settembre domanda finanziamento e-commerce e digitale in Abruzzo
Digitalizzazione delle PMI in Abruzzo: 70% fondo perduto Come e quando presentare la domandaLe domande dovranno essere presentate esclusivamente attraverso lo sportello telematico della Regione Abruzzo, accessibile con SPID del legale rappresentante, dalle ore 10 del 21 settembre fino alle ore 10 del 12 ottobre 2026. Le istanze saranno gestite attraverso graduatorie giornaliere e successivamente […]
Data breach Wind Tre: sanzione da 1,7 milioni e oltre 365mila clienti coinvolti
Il Garante privacy ha inflitto a Wind Tre una sanzione di 1.715.600 euro per gravi carenze nella sicurezza dei sistemi aziendali, emerse in seguito a due accessi abusivi che hanno portato alla sottrazione dei dati personali di oltre 365mila clienti. Per 41.359 persone, la violazione ha coinvolto anche informazioni relative ai metodi di pagamento utilizzati, […]
