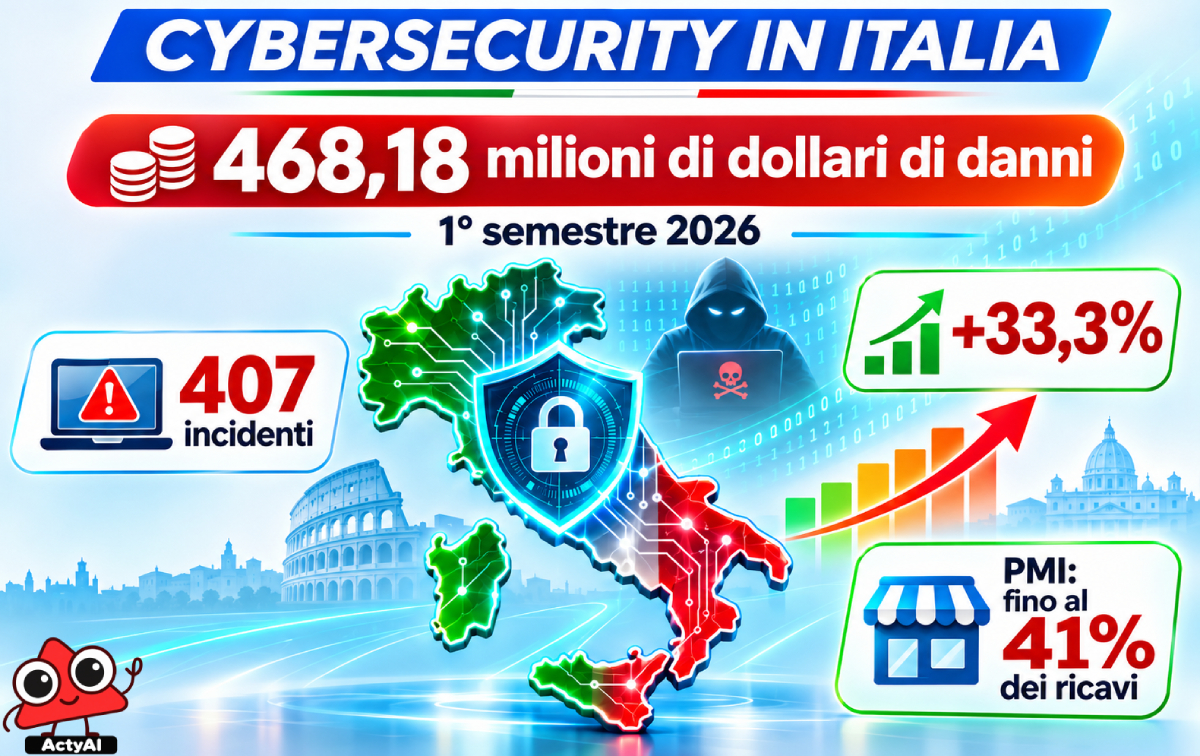
NIS2, partono ispezioni ACN: rischi per i CdA e come farsi trovare pronti
Il 31 ottobre 2026 ha segnato una scadenza cruciale: è il termine entro il quale i soggetti coinvolti nella direttiva NIS2 dovevano rendere operative le misure di sicurezza previste dal D.lgs. 138/2024.
Di conseguenza, l’Agenzia per la Cybersicurezza Nazionale (ACN) ha già avviato le attività ispettive.
Per molte imprese, questo rappresenta il momento in cui la NIS2 smette di essere un semplice modulo da compilare e diventa una realtà soggetta a controlli reali. Tuttavia, una domanda frequente tra gli imprenditori e i direttori generali — “Il nostro IT è a posto?” — è spesso la domanda sbagliata.
La normativa non chiede se la tecnologia sia corretta, ma se il consiglio di amministrazione (CdA) sia consapevole di ciò che accade, abbia approvato le misure e ne risponda.
La cybersecurity è diventata una questione di governance per i CdA
L’art. 23 del D.lgs. 138/2024 è chiaro: gli obblighi ricadono sugli organi di amministrazione e direttivi, non sulla funzione IT.
In sintesi, il consiglio deve svolgere 3 azioni fondamentali:
- Provvedere alla modalità di gestione dei rischi informatici e sovrintendere alla loro attuazione rispondendo delle violazioni;
- Formarsi: i componenti del consiglio sono tenuti a seguire una formazione specifica in materia di sicurezza informatica e a promuoverla tra i dipendenti;
- Essere informati degli incidenti in modo periodico e, ove necessario, tempestivo.
Chi è coinvolto e le sanzioni
La NIS2 si applica in base al settore e alla dimensione aziendale. In genere, riguarda aziende con più di 50 addetti o con un fatturato superiore ai 10 milioni di euro. Tra i settori coinvolti vi sono molte attività manifatturiere, dall’elettronica alla chimica, fino all’alimentare.
Molte medie imprese industriali sono “soggetti importanti” e potrebbero averlo scoperto tardi. Le sanzioni non sono simboliche: per i soggetti importanti possono arrivare fino a 7 milioni di euro o all’1,4% del fatturato mondiale; per i soggetti essenziali, fino a 10 milioni o al 2%.
Tuttavia, per una PMI, il rischio maggiore non è la multa, ma dover spiegare a un ispettore o a un cliente che il consiglio non ha mai discusso il tema.
Il ruolo del CdA anche fuori dal perimetro NIS2
Molti piccoli imprenditori potrebbero pensare di essere esclusi dalla normativa, ma questa è una lettura pericolosa. Tra le misure da adottare c’è la sicurezza della catena di approvvigionamento, valutando le vulnerabilità dei propri fornitori diretti.
Questo significa che la cybersecurity non è più solo un costo per difendersi dagli attacchi, ma un requisito per restare nell’albo fornitori. È una decisione che tocca i clienti principali e, per definizione, deve essere presa dal consiglio di amministrazione.
Il vero anello debole
Il problema delle PMI non è tecnologico: gli strumenti esistono e sono accessibili. Manca la consapevolezza che il rischio digitale sia un rischio d’impresa, come quello finanziario o della sicurezza sul lavoro.
Spesso la sicurezza è affidata al tecnico di fiducia e la formazione è ridotta a un corso annuale da firmare.
Le filiere industriali sono composte da migliaia di PMI collegate ai grandi gruppi. Una catena regge quanto il suo anello più debole.
Se le PMI restano indietro sulla cultura della sicurezza, diventano il bersaglio preferito degli attacchi e rischiano di essere escluse dalle filiere internazionali.
La cultura della sicurezza deve partire dall’alto.
Tre errori di governance più comuni
1. Trattare la NIS2 come un progetto IT: Il consiglio approva un budget e considera chiusa la pratica. In realtà, la norma richiede approvazione e supervisione. Se nei verbali non ci sono tracce di valutazione dei rischi e delle priorità, manca la prova che gli ispettori cercheranno per prime.
2. Confondere la carta con il controllo: Produrre policy e procedure da modelli generici senza testarle. In caso di incidente, i tempi di notifica alla CSIRT Italia (preallarme entro 24 ore, aggiornamento entro 72 ore) sono rispettabili solo se il processo è stato testato.
3. Lasciare l’Intelligenza artificiale fuori dalla stanza: Molti dipendenti usano strumenti di AI generativa su documenti tecnici e dati clienti senza protezione. Governare cyber e AI separatamente significa fare doppio lavoro e lasciare buchi di sicurezza.
Cinque domande per il prossimo CdA
Non serve diventare esperti di sicurezza, occorre porre le domande giuste:
- Siamo soggetti NIS2, essenziali o importanti? E i nostri tre clienti principali lo sono?
- Il consiglio ha approvato formalmente il piano di gestione dei rischi? Dove è scritto?
- Se domani mattina un ransomware blocca la produzione, chi decide, chi notifica e in quante ore torniamo operativi? Lo abbiamo mai simulato?
- Quando abbiamo fatto l’ultima formazione per il consiglio, e qualeformazione per i dipendenti?
- Quali strumenti di AI usano oggi i nostri dipendenti e collaboratori, con quali dati e con quali regole?
Se la risposta a una di queste domande è “non lo so“, il lavoro più urgente è già definito.
È una questione di governance, non di tecnologia.
Per rispondere a queste esigenze, Actainfo mette a disposizione ActaCyber https://www.actainfo.it/actacyber/, l’applicativo qualificato da ACN dedicato alla gestione degli adempimenti in materia di cybersicurezza e al presidio efficace degli obblighi normativi e organizzativi.
Per ulteriori informazioni contatta il team di Actainfo al seguente link: https://www.actainfo.it/contatti
Elaborato da intelligenza artificiale ActyAI
https://www.actyai.it/
supervisionato da Redazione Actainfo