
Actainfo con Bitdefender e Aruba per una cybersecurity sovrana Europea
Bitdefender, azienda europea leader nella cybersecurity, e Aruba S.p.A., uno dei principali operatori italiani nei servizi IT, cloud e data center, hanno annunciato una partnership strategica per ospitare la piattaforma di cybersecurity Bitdefender GravityZone sull’infrastruttura cloud di Aruba. L’accordo mira a offrire un modello di sicurezza dei dati completamente europeo, garantendo che tutte le informazioni […]
Vademecum NIS: scadenze, adempimenti e soggetti coinvolti
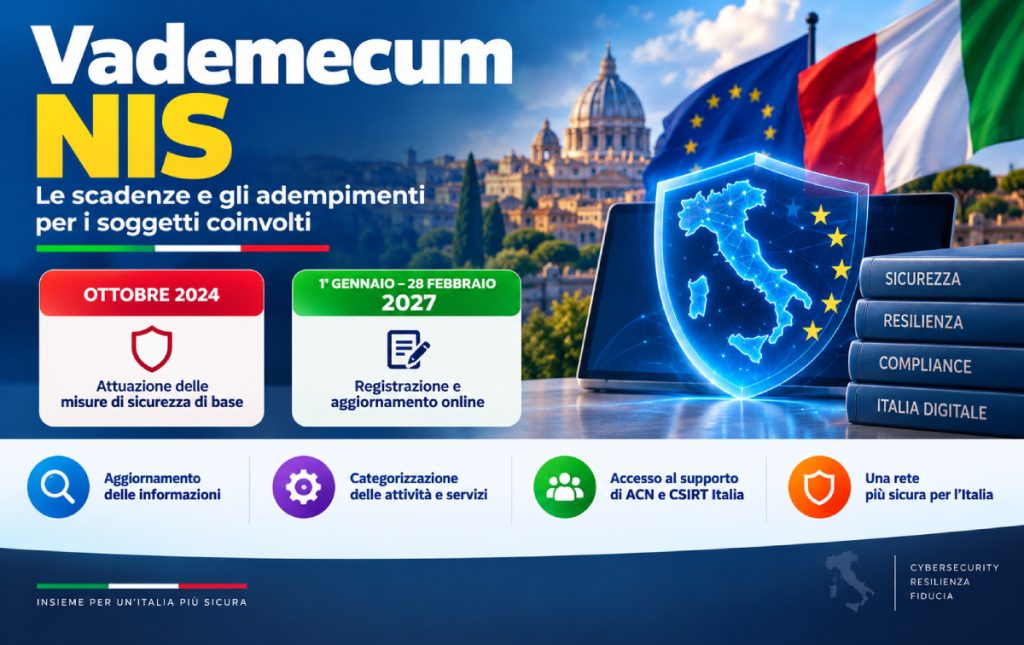
È stato pubblicato il Vademecum NIS, un documento che fornisce indicazioni generali sui principali adempimenti e sulle relative scadenze, oltre a focus su temi specifici per i soggetti interessati. Le prossime scadenzeLa prima scadenza rilevante è fissata per ottobre 2024: riguarda l’attuazione delle misure di sicurezza di base per i soggetti inseriti nell’elenco NIS nel […]
Supply Chain: NIS2 e DORA
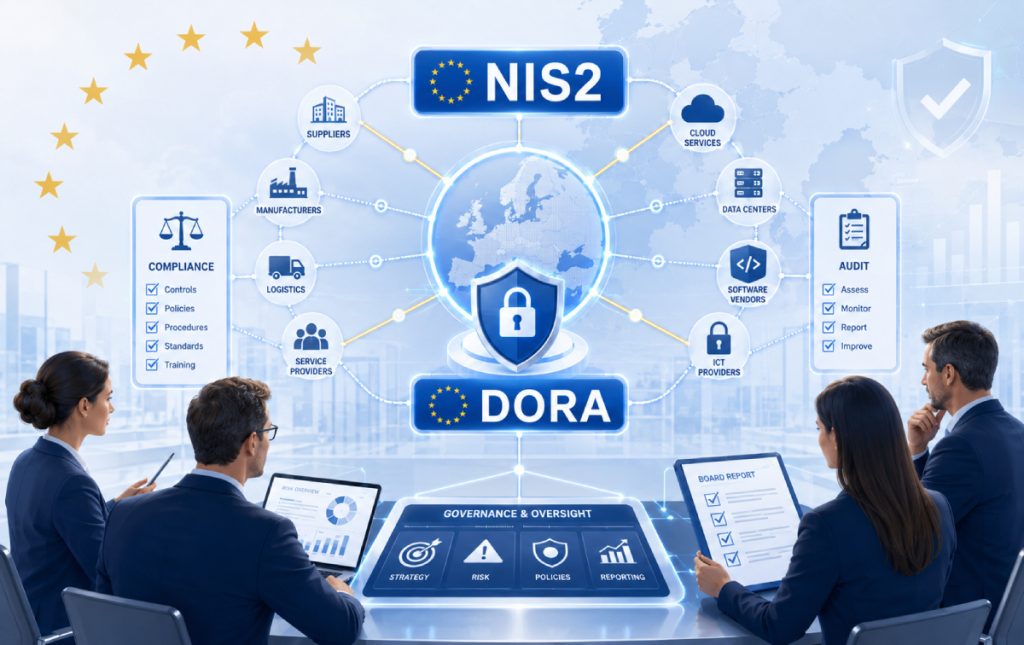
Le direttive NIS2 e il regolamento DORA stanno ridefinendo gli standard di cybersicurezza in Europa, imponendo obblighi stringenti sulla sicurezza della catena di fornitura ICT. Le nuove norme non si limitano a richiedere controlli sui fornitori, ma attribuiscono una responsabilità diretta ai vertici aziendali, che devono garantire la conformità lungo tutta la filiera, con sanzioni […]
Scadenza 30 Giugno 2026: Categorizzazione Servizi NIS2
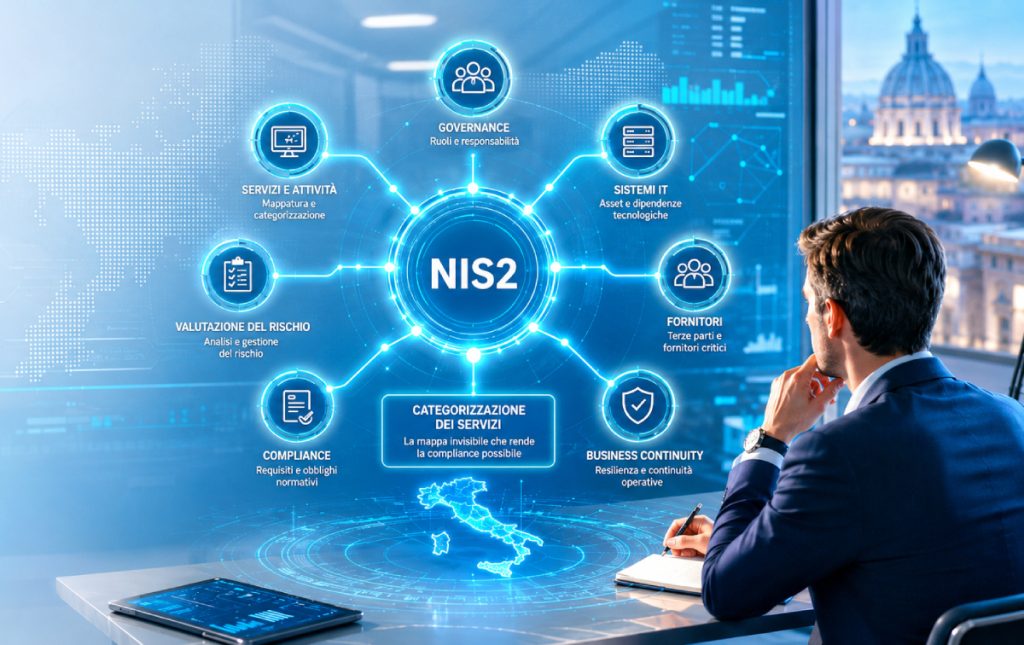
La categorizzazione delle attività e dei servizi prevista dall’articolo 30 del D.Lgs. 138/2024 – che recepisce la Direttiva UE 2022/2555 (NIS2) – rappresenta uno snodo fondamentale per l’attuazione del modello italiano di cybersicurezza. Tra il 1° maggio e il 30 giugno di ogni anno, i soggetti essenziali e importanti sono chiamati a mappare le proprie […]
NIS2: Banca dati europea di vulnerabilità – EUVD

Come previsto dalla direttiva NIS2 è operativa la Banca dati europea di vulnerabilità – EUVD – gestita da ENISA – Agenzia dell’Unione europea per la cybersicurezza. La banca dati fornisce informazioni aggregate, affidabili e attuabili come misure di mitigazione e lo stato di sfruttamento delle vulnerabilità della sicurezza informatica che interessano i prodotti e i […]
NIS 2: scade il 28 febbraio il censimento su ACN

La direttiva NIS 2 prevede il censimento delle aziende assoggettate alla cybersicurezza entro il 28/02/2025 con registrazione sul sito web di ACN
