Tracking pixel email: entro 29 ottobre nuove regole Privacy
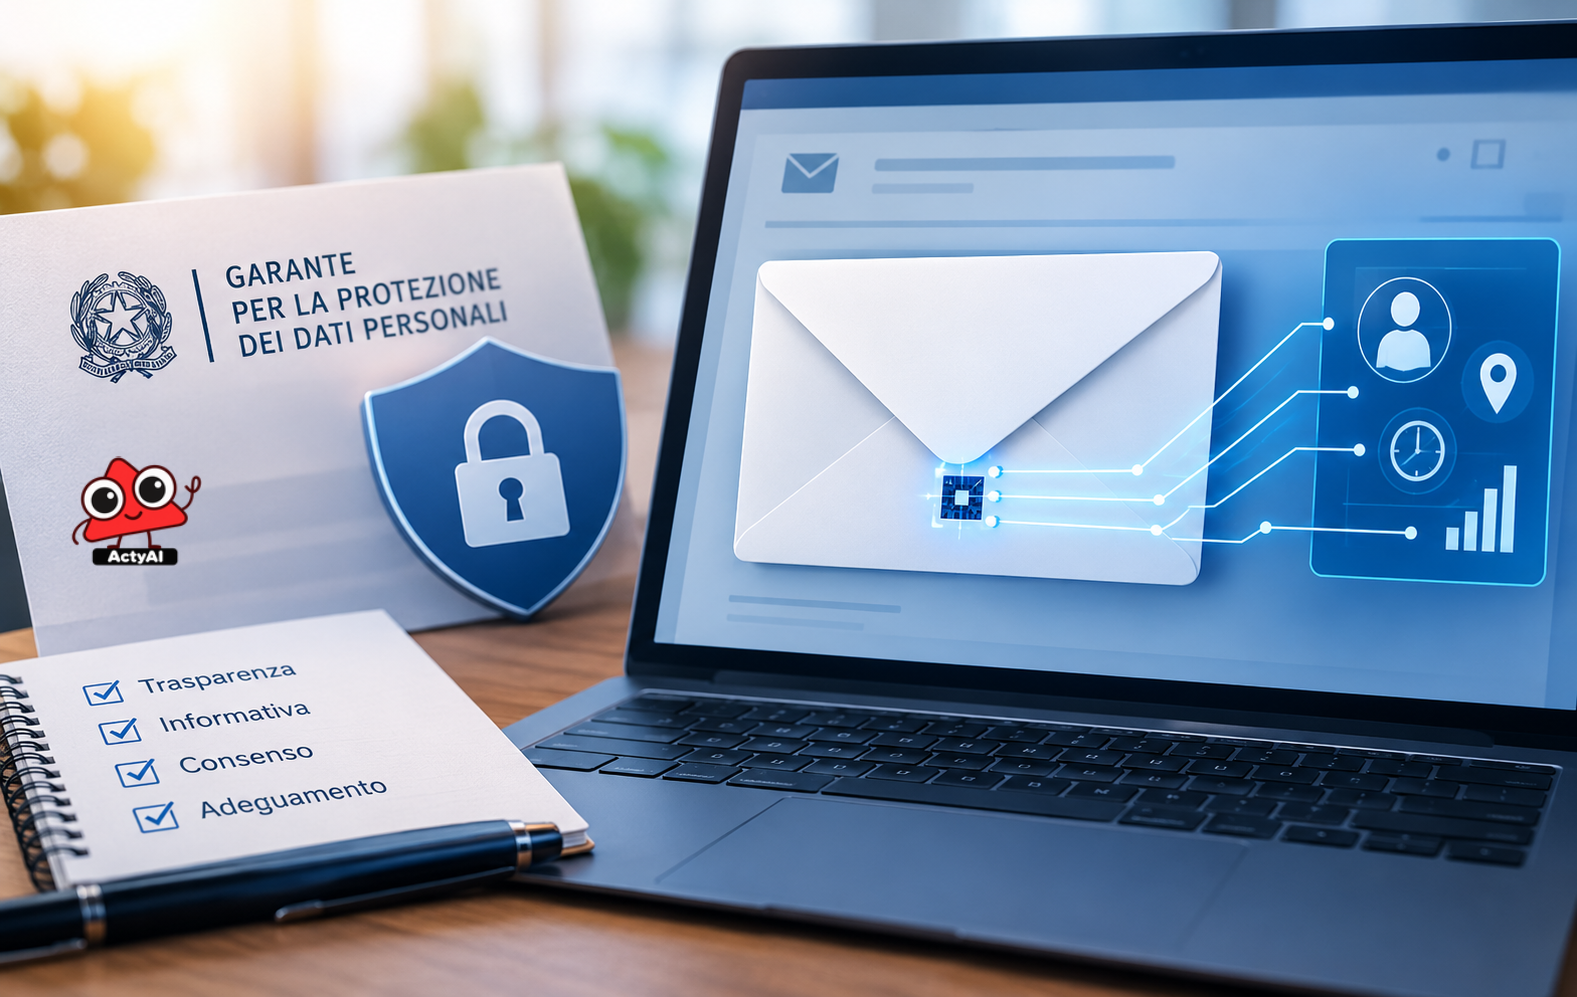
Entro il 29 ottobre 2026 aziende, piattaforme e gestori di newsletter dovranno conformarsi alle nuove Linee Guida del Garante Privacy relative all’utilizzo dei tracking pixel nelle comunicazioni via email.
Il periodo di sei mesi concesso per l’adeguamento è in scadenza, rendendo necessaria una revisione immediata delle pratiche di marketing e comunicazione.
Cosa sono i tracking pixel e perché sono monitorati
I tracking pixel sono piccole immagini trasparenti, quasi invisibili, inserite nelle email per rilevare l’apertura del messaggio e raccogliere dati sui comportamenti degli utenti.
Il Garante ha sottolineato come queste tecnologie possano risultare particolarmente invasive, poiché spesso operano senza che il destinatario ne sia pienamente consapevole.
L’utilizzo di tali strumenti ricade nell’ambito dell’art. 122 del Codice Privacy, che disciplina le tecnologie capaci di accedere alle informazioni sui dispositivi degli utenti o di monitorarne il comportamento online.
Parallelamente, il GDPR definisce la cornice generale basata su trasparenza, consenso, responsabilizzazione del titolare e protezione dei dati fin dalla progettazione (privacy by design e by default).
Le nuove regole per la conformità
Per essere in regola, i titolari del trattamento devono garantire:
- Consenso informato: È necessario acquisire preventivamente un consenso libero, specifico e informato per l’uso dei pixel.
- Eccezioni specifiche: Sono previste eccezioni per finalità di sicurezza, esigenze tecniche strettamente necessarie o comunicazioni istituzionali e di servizio, sempre nel rispetto dei principi di proporzionalità e minimizzazione dei dati.
- Trasparenza e revoca: Gli utenti devono ricevere un’informativa chiara e avere la possibilità di revocare il consenso in modo semplice, anche in modo selettivo.
- Privacy by design: Le misure adottate devono ridurre il rischio di identificabilità degli utenti e limitare la circolazione dei dati personali.
Controlli e risorse disponibili
La verifica dell’applicazione di queste Linee Guida rientrerà tra le attività ispettive previste dal Garante per il secondo semestre del 2026.
Per supportare le aziende, i fornitori di servizi della società dell’informazione e i gestori di piattaforme per l’invio massivo di email, il Garante Privacy ha messo a disposizione un vademecum.
Il documento è consultabile sul sito ufficiale dell’Autorità.
Actainfo supporta imprese ed enti nella protezione dei dati personali, nella valutazione dei rischi informatici, nella formazione del personale e nell’adozione di misure tecniche e organizzative coerenti con il GDPR e con le migliori pratiche di cybersecurity.
Fonte: Garante per la protezione dei dati personali
– Vademecum https://www.garanteprivacy.it/home/docweb/-/docweb-display/docweb/10303585
Elaborato da intelligenza artificiale ActyAI
https://www.actyai.it/
supervisionato da Redazione Actainfo