
AI nella PA: Guida del Garante su addestramento dei modelli
L’integrazione dell’intelligenza artificiale (AI) nelle attività delle pubbliche amministrazioni è un tema di crescente rilevanza, non solo per l’efficienza operativa, ma anche per le implicazioni sulla protezione dei dati personali.Un recente parere del Garante per la protezione dei dati personali, reso alla Provincia autonoma di Trento il 7 ottobre 2026, offre una guida fondamentale per […]
AI e cybersicurezza: confronto tra vulnerabilità e difesa digitale
Individuare una falla nel software, riconoscere un’attività sospetta, aiutare i tecnici a valutare una correzione: l’intelligenza artificiale può intervenire in diverse fasi della difesa informatica. Per portarla nei sistemi di aziende ed enti servono però verifiche sui risultati, competenze e responsabilità definite. Il 27 ottobre 2026 si è in tenuto a Bruxelles l’incontro “Cybersecurity and […]
Tracking pixel email: entro 29 ottobre nuove regole Privacy
Entro il 29 ottobre 2026 aziende, piattaforme e gestori di newsletter dovranno conformarsi alle nuove Linee Guida del Garante Privacy relative all’utilizzo dei tracking pixel nelle comunicazioni via email. Il periodo di sei mesi concesso per l’adeguamento è in scadenza, rendendo necessaria una revisione immediata delle pratiche di marketing e comunicazione. Cosa sono i tracking […]
D.Lgs. 179/2026: Intelligenza Artificiale operativa in Italia
Nuove regole per l’Intelligenza Artificiale: cosa cambia dal 23 ottobre 2026 Dal 23 ottobre 2026 entrerà in vigore il decreto legislativo 7 ottobre 2026, n. 179, un pilastro fondamentale per l’attuazione del Regolamento (UE) 2024/1689 (AI Act). Il testo, che conta 54 articoli, non si limita a recepire le norme europee e, come analizzeremo, definisce […]
Supply Chain: anello debole della cybersecurity è spesso un fornitore
La sicurezza digitale non è più un affare solo interno: il report ENISA e Federprivacy mettono in guardia sulle vulnerabilità della catena di fornitura L’ultimo report di ENISA (European Union Agency for Cybersecurity) e l’analisi di Federprivacy convergono su un punto cruciale: nell’era della digitalizzazione, la sicurezza di un’organizzazione non dipende più solo dalle proprie […]
Privacy e sicurezza dei dati: i sistemi biometrici di rilevazione presenze nel mirino di ACN e Garante Privacy
Allarme sicurezza dei dati e privacy: vulnerabilità nei software di tracciamento presenze e rischi dei dati biometrici L’adozione di soluzioni tecnologiche per il tracciamento delle presenze aziendali richiede oggi una valutazione attenta. Non ci si può limitare alla tutela dei dati personali ma la valutazione deve estendersi anche alla sicurezza delle infrastrutture di rete. L’allarme […]
Whistleacta, nuova versione per gestione e segnalazione di illeciti
Novità 2026: sicurezza avanzata e conformità rafforzataTra le principali innovazioni: – Cifratura asimmetrica: adozione di un’architettura zero-knowledge, con chiavi di crittografia detenute esclusivamente dal RPCT (per le PA) o dall’ODV (per le aziende private). – Canale orale nativo: strumento di registrazione vocale con alterazione e camuffamento della voce, in linea con l’art. 5 del D.Lgs. […]
Actainfo ha sottoscritto Codice trasparenza UE Intelligenza Artificiale
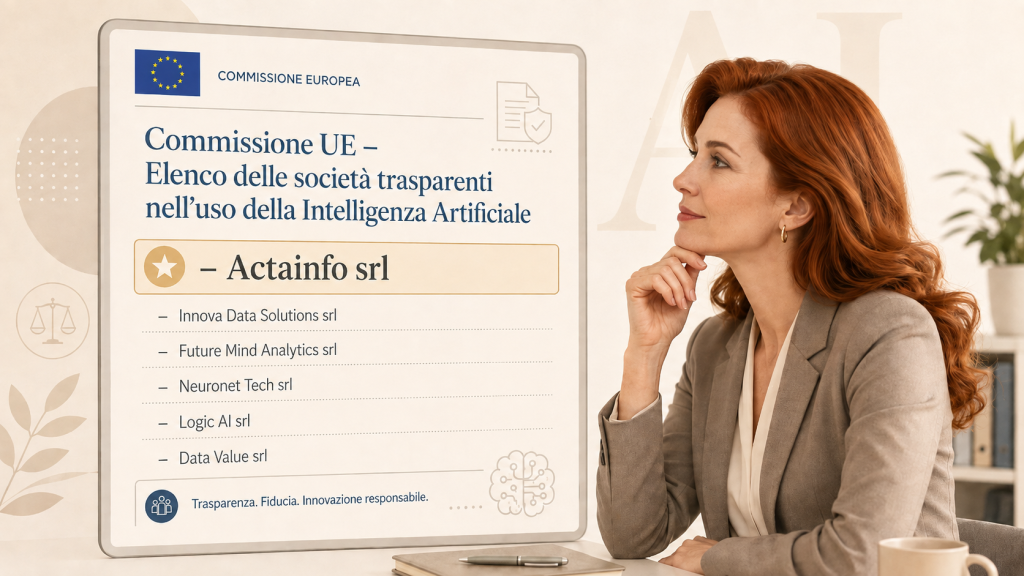
Actainfo srl è pubblicata nell’Elenco, gestito dalla Commissione UE, dei firmatari del Codice trasparenza AI tra le 190 organizzazioni Europee che hanno sottoscritto, il 31 luglio 2026, il “𝗖𝗼𝗱𝗶𝗰𝗲 𝗱𝗶 𝗰𝗼𝗻𝗱𝗼𝘁𝘁𝗮 𝘀𝘂𝗹𝗹𝗮 𝘁𝗿𝗮𝘀𝗽𝗮𝗿𝗲𝗻𝘇𝗮 𝗱𝗲𝗶 𝗰𝗼𝗻𝘁𝗲𝗻𝘂𝘁𝗶 𝗴𝗲𝗻𝗲𝗿𝗮𝘁𝗶 𝗱𝗮 Intelligenza Artificiale“. L’elenco è suddiviso in 2 parti tra 83 fornitori di sistemi AI e 152 distributori.Actainfo è […]
Nuovo Modello europeo EDPB notifica data breach: osservazioni entro il 5 agosto
Il Comitato europeo per la protezione dei dati – EDPB – ha avviato una consultazione pubblica sul nuovo modello europeo di notifica dei data breach. Il documento è destinato principalmente alle Autorità nazionali per la protezione dei dati e dovrebbe essere implementato attraverso strumenti informatici dedicati. L’obiettivo è rendere più uniforme e guidata la raccolta […]
Data breach Wind Tre: sanzione da 1,7 milioni e oltre 365mila clienti coinvolti

Il Garante privacy ha inflitto a Wind Tre una sanzione di 1.715.600 euro per gravi carenze nella sicurezza dei sistemi aziendali, emerse in seguito a due accessi abusivi che hanno portato alla sottrazione dei dati personali di oltre 365mila clienti. Per 41.359 persone, la violazione ha coinvolto anche informazioni relative ai metodi di pagamento utilizzati, […]
