Sito condominiale: chi risponde in caso di furto dei dati?
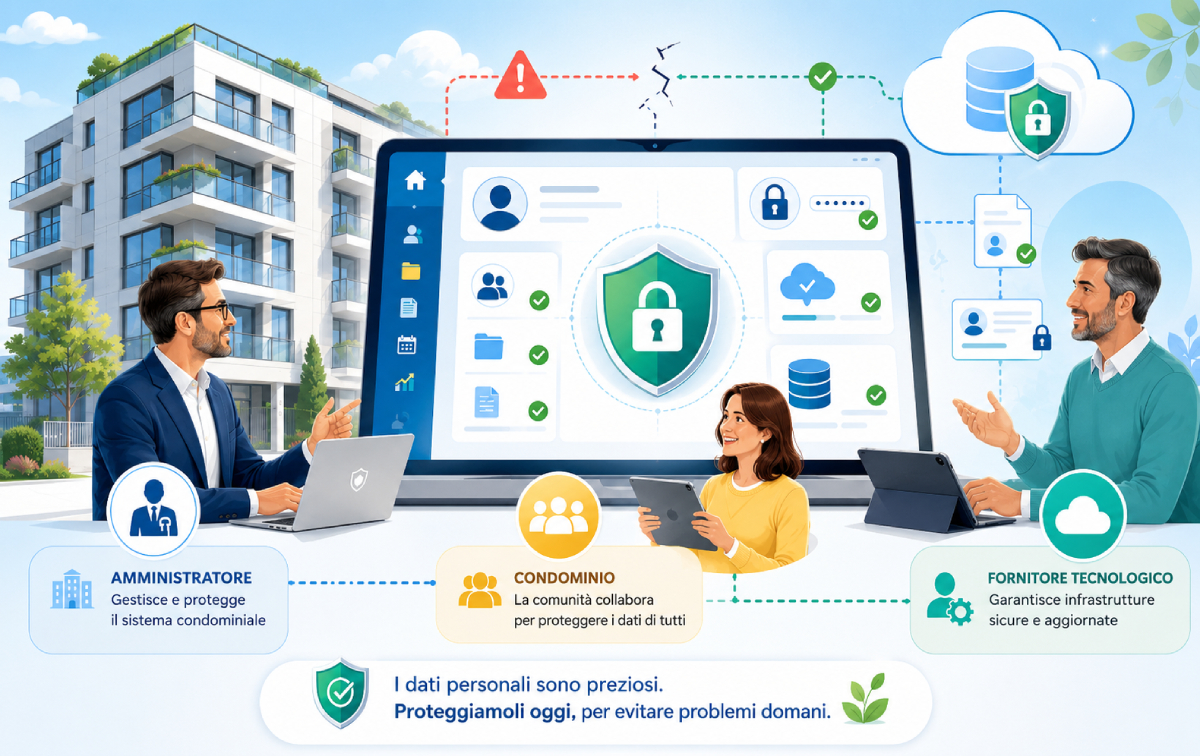
Siti web condominiali, aree riservate, archivi digitali e piattaforme per la condivisione dei documenti trattano dati personali dei condomini: nominativi, recapiti, codici fiscali, quote, documenti contabili e, in alcuni casi, informazioni ancora più delicate.
Se questi sistemi vengono violati, non si tratta solo di un problema tecnico. Si parla di data breach, cioè una violazione dei dati personali che può comportare obblighi di notifica al Garante Privacy, comunicazioni agli interessati e possibili responsabilità economiche e reputazionali.
La responsabilità non ricade automaticamente su un solo soggetto. Può coinvolgere l’amministratore di condominio, il condominio stesso o il fornitore della piattaforma informatica, a seconda di chi aveva il controllo dei dati, di chi ha scelto gli strumenti utilizzati e del livello di sicurezza adottato.
L’amministratore di condominio ha un ruolo centrale: deve scegliere soluzioni adeguate, gestire correttamente gli accessi, evitare credenziali deboli o condivise e verificare che i sistemi siano aggiornati e protetti.
Il condominio, dal canto suo, deve approvare strumenti conformi e non sottovalutare il tema privacy come se fosse una formalità burocratica.
Anche il fornitore tecnologico può essere chiamato in causa, soprattutto se la violazione deriva da carenze tecniche, software vulnerabili o mancata adozione di misure di sicurezza adeguate.
Eventuali violazioni di dati personali dei condomini, secondo la gravità, comportano sanzioni fino a 20 milioni di Euro.
Il punto chiave è uno: la sicurezza dei dati non si improvvisa dopo l’incidente. Va progettata prima.
Per ridurre il rischio servono misure concrete: autenticazione a due fattori, password robuste, accessi profilati, backup periodici, aggiornamenti software, crittografia, controlli sulle vulnerabilità e una corretta nomina dei fornitori come responsabili del trattamento.
In ambito condominiale, la trasparenza verso i condomini non giustifica mai la diffusione indiscriminata dei dati personali.
La gestione digitale deve quindi trovare il giusto equilibrio tra accessibilità, controllo e protezione.
La soluzione è chiara: un sito condominiale non è “solo un sito”.
È un ambiente digitale che contiene dati personali e deve essere trattato come tale.
Senza misure adeguate, il rischio non è solo informatico, ma anche economico e reputazionale.
Elaborato da intelligenza artificiale ActyAI
https://www.actyai.it/
supervisionato da Redazione Actainfo