Arrivano segnalazioni di una esplosione di compromissioni degli hypervisor VMware ESXi con oltre 500 macchine colpite dal ransomware questo fine settimana, con gli attacchi che sfruttano la CVE-2021-21974.

Come pubblicato da The Stack, circa 20 macchine ESXi venivano colpite ogni ora, utilizzando i dati messi a disposizione da Shodan che mostravano che la maggior di queste macchine era ospitata da OVHcloud. Ma il raggio d’azione si sta espandendo rapidamente.

I clienti francesi sembravano inizialmente essere quelli più colpiti e il CERT-FR del paese è stato tra i primi a pubblicare un avviso.

Gli attacchi potrebbero prendere di mira istanze prive di patch ed esposte a Internet utilizzando la CVE-2021–21974, un HeapOverflow su VMware ESXi OpenSLP che porta ad una remote code execution (RCE), ha affermato CERT-FR.

Sebbene l’avviso iniziale di VMware sia del 2021 e riguardava ESXi 7.0, 6.7 e 6.5, gli attacchi ora sembrano colpire anche le versioni di build precedenti.

Gli amministratori devono quindi garantire che i server ESXi in gestione e senza patch siano protetti da opportune regole firewall, senza esporre porte su internet.

La precedente mitigazione di VMware per la vulnerabilità ha invitato gli utenti a 

  • 1: accedere agli host ESXi utilizzando una sessione SSH (come putty); 
  • 2: Arrestare il servizio SLP sull’host ESXi con questo comando: /etc/init.d/slpd stop (nb Il servizio SLP può essere interrotto solo quando il servizio non è in uso; gli utenti possono controllare lo stato operativo del demone SLP: esxcli system slp stats get 
  • 3: eseguire questo comando per disabilitare il servizio: esxcli network firewall ruleset set -r CIMSLP -e 0

OVHcloud ha dichiarato il 3 febbraio: “Un’ondata di attacchi sta attualmente prendendo di mira i server ESXi. Tuttavia, nessun servizio gestito da OVHcloud è interessato da questo attacco, poiché molti clienti utilizzano questo sistema operativo sui propri server, forniamo questo post come riferimento a supporto per aiutarli nella loro risoluzione”.

Fonte RCH
Servizio Secure Plus MDR Bitdefender Partner Actainfo

Il Managed Detection and Response – MDR – è un servizio di sicurezza informatica che combina esperti di sicurezza umani e tecnologie avanzate per monitorare, rilevare, analizzare e rispondere proattivamente alle minacce informatiche per un’organizzazione. MDR offre un servizio di sicurezza gestito 24/7.


Actaprivacy software cloud saas qualificato da ACN per l'adempimento del GDPR

Logo-ACN.png Per l’attuazione degli obblighi richiesti dal nuovo Regolamento UE Software cloud saas ActaPrivacy per la gestione degli adempimenti previsti per la protezione dei dati personali dal GDPR 2016/679.


ACTAINFO PNRR

Misura 1.4.1: SPORTELLO DIGITALE e SITI WEB per Servizi digitali Pacchetto Cittadino Informato e Cittadino Attivo.
Misura 1.2: Migrazione servizi in CLOUD.
Misura 1.4.3: PagoPA, App IO.
Misura 1.4.4: SPID, CIE


Leggi anche

Cybersecurity: sfide ibride nel nuovo rapporto ENISA

Le organizzazioni europee si trovano oggi a dover affrontare minacce informatiche sempre più sofisticate. In un contesto internazionale segnato da crescenti tensioni geopolitiche, gli attacchi informatici sono diventati strumenti chiave della cosiddetta “guerra ibrida“. In questo scenario, la protezione dei dati personali è inevitabilmente coinvolta. Le informazioni relative a cittadini, lavoratori e clienti possono diventare […]

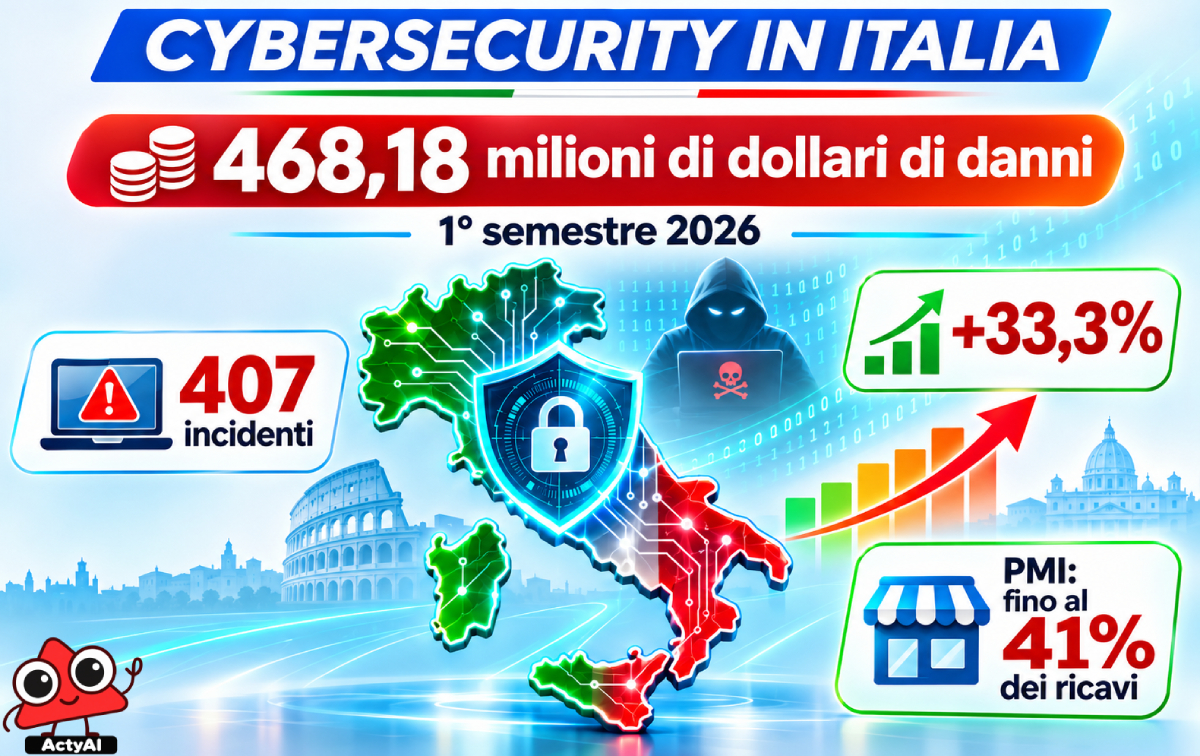
Cybersecurity: mezzo miliardo di dollari di danni stimati in Italia nel primo semestre 2026

Il panorama della sicurezza informatica in Italia sta registrando una crescita preoccupante. Secondo il recente Global Cyber Loss Report di Hackmanac, gli attacchi informatici hanno causato danni economici stimati in quasi 468,18 milioni di dollari nel primo semestre del 2026. Il dato, derivante dall’analisi di 407 incidenti osservati tra gennaio e giugno, segna un incremento […]

AI nella PA: Guida del Garante su addestramento dei modelli

L’integrazione dell’intelligenza artificiale (AI) nelle attività delle pubbliche amministrazioni è un tema di crescente rilevanza, non solo per l’efficienza operativa, ma anche per le implicazioni sulla protezione dei dati personali.Un recente parere del Garante per la protezione dei dati personali, reso alla Provincia autonoma di Trento il 7 ottobre 2026, offre una guida fondamentale per […]