Europa e sua dipendenza tecnologica da Usa e Cina
Riportiamo una realistica valutazione sulla tanto dibattuta rincorsa UE, in ordine sparso, alla sovranità digitale, espressa dal rappresentante di uno stato membro della UE.
Nelle prossime settimane, infatti, la Commissione europea presenterà un nuovo pacchetto legislativo sulla sovranità digitale.
Secondo Juha Martelius, capo del Servizio di sicurezza e intelligence finlandese (Supo), l’autonomia tecnologica del continente resterà un obiettivo difficile da raggiungere.
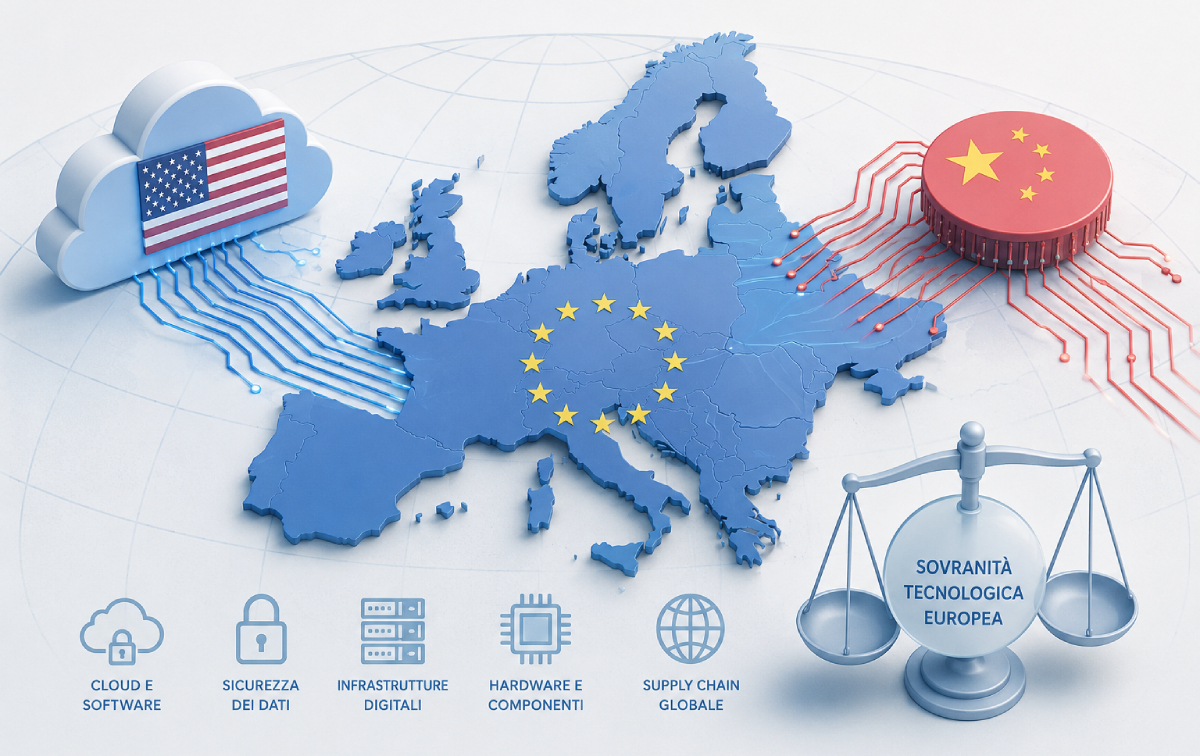
Il motivo? Secondo Martelius la doppia dipendenza strutturale: software statunitensi e hardware cinesi.
«Temo che siamo un corpo infestato da due tipi di cancro», ha dichiarato Martelius a Politico durante la Lennart Meri Security Conference di Tallinn.
Una dipendenza sistemica
Il problema non è solo economico, ma strutturale. Da un lato, l’infrastruttura software europea è fortemente legata agli Stati Uniti, con cloud, sistemi operativi e piattaforme globali che dominano il mercato.
Dall’altro, la base materiale della tecnologia – semiconduttori, componenti elettronici e supply chain – dipende in larga misura dalla Cina e dall’Asia.
In mezzo, una Europa avanzata in termini regolatori, ma priva di controllo end-to-end sul proprio stack digitale.
Questa condizione rende il sistema europeo «probabilmente impossibile da far funzionare, ma con cui si può vivere», secondo Martelius.
Una metafora forte, che riflette la percezione di una parte dell’intelligence europea: non una semplice fragilità industriale, ma una dipendenza incorporata nel cuore dell’ecosistema digitale.
Il Tech Sovereignty Package di Bruxelles
Mentre il Supo sottolinea i limiti della sovranità digitale, la Commissione europea sta lavorando a un nuovo Tech Sovereignty Package, che dovrebbe essere presentato nelle prossime settimane.
L’obiettivo è ridurre le vulnerabilità strategiche in settori chiave come infrastrutture digitali, intelligenza artificiale, cloud computing e sicurezza dei dati.
Tra le misure in discussione, spicca la possibilità di limitare l’uso di fornitori cloud statunitensi per la gestione dei dati sensibili da parte dei governi europei.
Bruxelles punta a rafforzare la resilienza del continente attraverso regolazione, investimenti e norme più stringenti sugli appalti pubblici.
Sovranità selettiva: l’approccio europeo
La strategia della Commissione non mira all’autosufficienza totale, considerata irrealistica, ma a una forma di sovranità selettiva.
L’idea è ridurre la dipendenza da attori extraeuropei, sviluppare alternative locali dove possibile e mantenere il controllo giuridico e operativo sui dati sensibili.
Il confine tra ambizione e realtà
Le parole di Martelius non chiudono il dibattito, ma lo irrigidiscono. Se la piena indipendenza non è un’opzione realistica, la domanda diventa un’altra: quanto controllo è necessario per evitare che la dipendenza si trasformi in subordinazione.
Fonte: Linkiesta
Sintesi elaborata da intelligenza artificiale ActyAI
https://www.actyai.it/
supervisionata da Staff Actainfo