Checklist Cybersecurity per Voucher MIMIT a PMI e Professionisti
In occasione dei finanziamenti voucher che MIMIT riconosce alle PMI – piccole e medie imprese e professionisti per l’attivazione dei servizi di Cybersicurezza e Cloud, vediamo qualche esempio pratico di strumenti utiliper capire di cosa un’azienda può avere bisogno per proteggere i suoi dati.
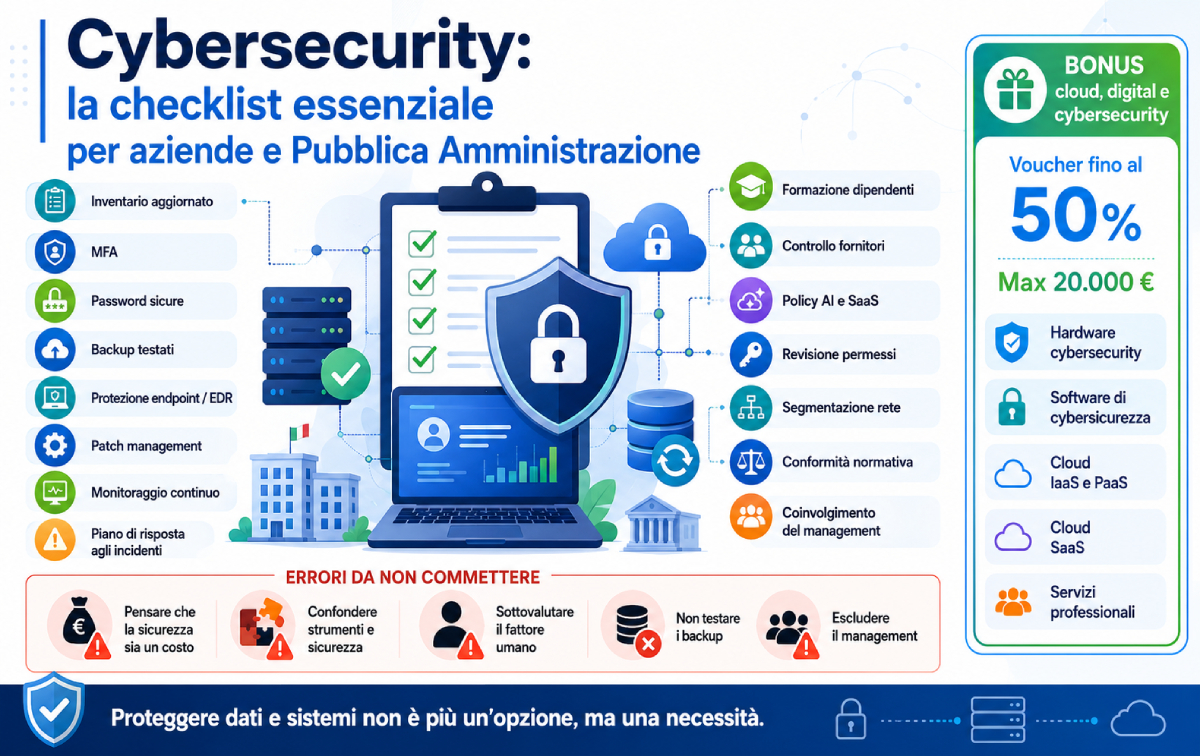
Partiremo da una checklist che permette di individuare i punti principali da controllare per verificare se si ha bisogno di servizi di Cybersicurezza.
Passeremo poi a individuare praticamente quali sono gli errori da evitare per proteggere i propri dati.
CHECKLIST
- Inventario aggiornato di dispositivi, software, utenti, dati e servizi cloud.
- Autenticazione multifattore attiva almeno su email, cloud, VPN, amministratori e applicazioni critiche.
- Password manager e policy per password robuste e uniche.
- Backup separati, protetti e testati con prove di ripristino.
- EDR o protezione endpoint moderna su PC e server.
- Patch management con priorità basate sul rischio.
- Monitoraggio continuo degli eventi di sicurezza, interno o gestito da un partner.
- Piano di risposta agli incidenti scritto, aggiornato e testato.
- Formazione periodica dei dipendenti su phishing, frodi, password e uso sicuro dell’AI.
- Controllo dei fornitori e delle terze parti con accesso a dati o sistemi.
- Policy per l’uso di strumenti AI generativi e applicazioni SaaS.
- Revisione periodica dei permessi e degli account privilegiati.
- Segmentazione della rete e protezione dei sistemi critici.
- Valutazione degli obblighi NIS2, GDPR, DORA, AI Act e normative di settore.
- Coinvolgimento del management nelle decisioni di rischio cyber.
ERRORI DA EVITARE
1. Pensare che la sicurezza sia un costo senza ritorno: in realtà, riduce il rischio di fermi operativi, perdite di dati, danni reputazionali e sanzioni.
2. Confondere gli strumenti con la sicurezza: avere firewall, antivirus o backup non basta se non vengono configurati, monitorati e aggiornati costantemente.
3. Sottovalutare il fattore umano: molti attacchi iniziano con un errore umano, come un clic su un link malevolo o una password riutilizzata. La formazione è fondamentale.
4. Non testare i backup: finché non serve davvero, si dà per scontato che funzionino. In realtà, molti incidenti si risolvono solo se i ripristini sono stati provati.
5. Non coinvolgere il management: se la sicurezza resta confinata al reparto IT, mancherà l’autorità necessaria per cambiare processi, budget e comportamenti.
Bonus cloud, digital e cybersecurity: il voucher che finanzia la sicurezza al 50%
Per supportare le imprese nell’adozione di soluzioni digitali sicure, il Ministero delle Imprese e del Made in Italy (MIMIT) ha introdotto un nuovo incentivo: il Bonus cloud, digital e cybersecurity.
Questo voucher, finanziato con 150 milioni di euro del Fondo Sviluppo e Coesione, copre fino al 50% delle spese, con un massimo di 20.000 euro per impresa.
Il decreto MIMIT del 18 luglio 2025 disciplina i requisiti tecnici e le certificazioni necessarie per i fornitori di servizi ammissibili, tra i quali Actainfo qualificata da Agenzia per la Cybersicurezza Nazionale (ACN).
Sono a disposizione del cliente 22 servizi cloud SaaS inseriti nel Catalogo delle Infrastrutture digitali e dei Servizi cloud dell’ACN.
Personale specializzato in servizi cloud e cybersecurity è a disposizione per aiutare gratuiamente i clienti a redigere progetti finanziabili da MIMIT,
Voucher IT: quali servizi saranno finanziabili
A partire dalla seconda metà del 2026, le imprese potranno accedere ai voucher per acquistare servizi digitali avanzati. Il decreto individua cinque categorie ammissibili:
– Hardware per la cybersecurity: firewall, router, IDS/IPS.
– Software di cybersicurezza: antivirus, SIEM, crittografia, vulnerability management.
– Servizi cloud IaaS e PaaS: storage, backup, macchine virtuali, connettività protetta.
– Servizi cloud SaaS: ERP, CRM, HR, e-commerce, CMS e applicazioni integrate con AI.
– Servizi professionali: configurazione, monitoraggio e supporto (fino al 30% del piano di spesa).
Le imprese potranno acquistare abbonamenti con una durata minima di 24 mesi, nel rispetto dei limiti temporali stabiliti dal decreto.
Un’opportunità da non perdere
In un contesto in cui le minacce informatiche sono in costante evoluzione, dotarsi di strumenti e processi adeguati non è solo una scelta strategica, ma una necessità. Il Bonus cloud, digital e cybersecurity rappresenta un’opportunità concreta per le imprese che vogliono modernizzarsi in sicurezza, senza gravare eccessivamente sul bilancio.
Casi studio ed esempi applicativi
L’analisi di casi concreti permette di comprendere le dinamiche operative del voucher cloud 2026 e le strategie di successo adottate dalle imprese beneficiarie.
Settore servizi: trasformazione digitale dello studio professionale
Uno studio commercialistico di Palermo con 8 collaboratori ha sfruttato il voucher cloud 2026 per modernizzare completamente l’infrastruttura IT:
- Sito web in cloud dello studio con servizi annessi
- Migrazione a piattaforma cloud per gestione documentale
- Implementazione di sistema CRM per clienti
- Soluzione di firma digitale remota
- Backup automatico crittografato
- Sistema di cybersecurity avanzato
Investimento di 36.000 euro con contributo di 18.000 euro dal voucher cloud 2026. Benefici misurati: riduzione del 40% dei tempi di elaborazione pratiche, accesso remoto sicuro per tutti i collaboratori, eliminazione dei costi di manutenzione server fisici.
Commercio elettronico: scalabilità e sicurezza
Una piattaforma e-commerce di Genova specializzata in prodotti artigianali ha utilizzato il voucher cloud 2026 per gestire i picchi stagionali di traffico:
- Migrazione a infrastruttura cloud scalabile
- Implementazione CDN per performance globali
- Sistema WAF per protezione da attacchi DDoS
- Backup geograficamente distribuiti
Con un investimento di 35.000 euro (contributo voucher cloud 2026 di 17.500 euro), l’azienda ha gestito un incremento del 300% del traffico durante le festività natalizie senza interruzioni di servizio, con un miglioramento del 45% nei tempi di caricamento delle pagine.
Actainfo, con la sua esperienza in digitale, privacy, cloud, cybersicurezza e intelligenza artificiale, é il partner ideale per seguirti da remoto, sviluppare, fornire prodotti e servizi finanziabili con il Bonus cloud, digital e cybersecurity.
Per informazioni e preventivi contatta: commerciale@actainfo.it
o chiama +39 085/2010274 – 085/22194581 – 085/2015591
Elaborato da intelligenza artificiale ActyAI
https://www.actyai.it/
supervisionato da Redazione Actainfo