Sono state violate le email dei dipendenti del Monte dei Paschi di Siena. 

Dalle caselle di posta elettronica della banca Monte dei Paschi, il 30 marzo 2020, sono state inviate e-mail non programmate ai clienti con messaggi vocali allegati.

La Banca ha eseguito successivamente una comunicazione ai clienti senza menzionare alcuna violazione dei dati aziendali. Non ha spiegato se fosse stata richiesta qualche informazione o se qualche cliente avesse subito delle perdite a causa delle e-mail ricevute.

La banca ha rifiutato di rilasciare dichiarazioni in merito.

Funzionari ed esperti di sicurezza informatica hanno avvertito che gli hacker stanno cercando di capitalizzare le preoccupazioni sulla pandemia di coronavirus che ha spinto i governi, incluso quello italiano, a imporre limiti ai movimenti e alle attività economiche per ridurre il contagio.

Alcune banche hanno fatto presente che i clienti sono già stati catturati da truffatori che fingendosi banche, enti pubblici e fornitori di servizi sanitari li convincono a comunicare password o altri dati sensibili.


Actaprivacy software online per l’adempimento del GDPR

Per l’attuazione degli obblighi richiesti dal nuovo Regolamento UE Software web based ActaPrivacy per la gestione degli adempimenti previsti per la protezione dei dati personali dal GDPR 2016/679. 


ACTAINFO Servizi informativi e telematici

Fornitore abilitato al MEPA – Mercato Elettronico della Pubblica Amministrazione. 
Realizzazione, gestione, fornitura di: siti web, servizi privacy, firme digitali, marche temporali, PEC, conservazione digitale, archiviazione


Leggi anche

AI europea: intesa di 19 Paesi per la sovranità digitale

19 Paesi UE lanciano il primo progetto comune su Intelligenza Artificiale Diciannove Stati membri dell’Unione europea, tra cui l’Italia, hanno avviato il primo Important Project of Common European Interest (IPCEI) dedicato all’intelligenza artificiale. Coordinato dalla Germania, il progetto mira a sviluppare servizi decentralizzati e accessibili su scala continentale, con un focus su tecnologie AI, gestione […]

Whistleacta, nuova versione per gestione e segnalazione di illeciti

Novità 2026: sicurezza avanzata e conformità rafforzataTra le principali innovazioni: – Cifratura asimmetrica: adozione di un’architettura zero-knowledge, con chiavi di crittografia detenute esclusivamente dal RPCT (per le PA) o dall’ODV (per le aziende private). – Canale orale nativo: strumento di registrazione vocale con alterazione e camuffamento della voce, in linea con l’art. 5 del D.Lgs. […]

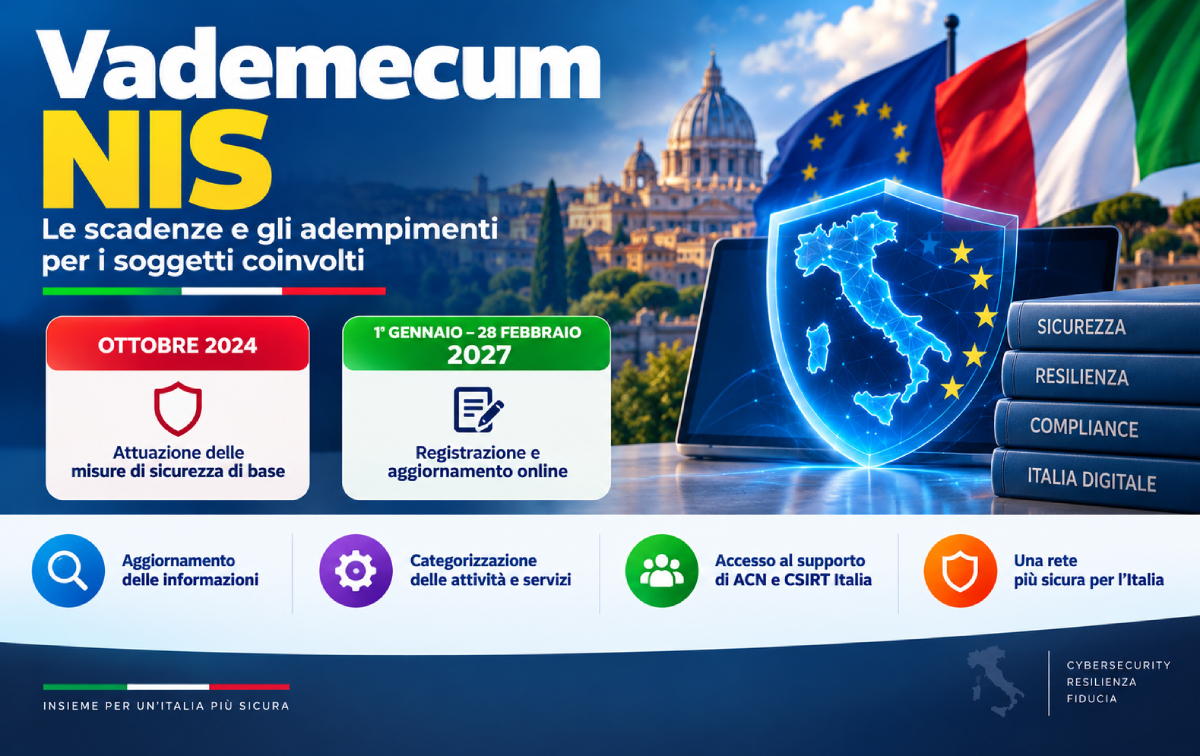
Vademecum NIS: scadenze, adempimenti e soggetti coinvolti

È stato pubblicato il Vademecum NIS, un documento che fornisce indicazioni generali sui principali adempimenti e sulle relative scadenze, oltre a focus su temi specifici per i soggetti interessati. Le prossime scadenzeLa prima scadenza rilevante è fissata per ottobre 2024: riguarda l’attuazione delle misure di sicurezza di base per i soggetti inseriti nell’elenco NIS nel […]