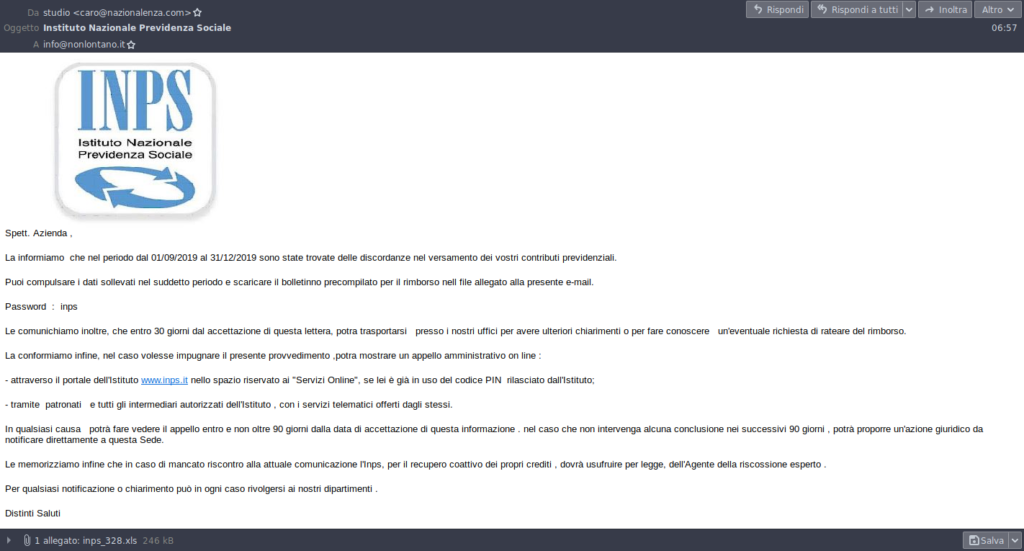
Nuovo allarme troian. Facendo leva su fantomatiche discordanze relative al versamento dei contributi previdenziali, i criminali invitano, attraverso una falsa email dell’INPS, le proprie vittime a scaricare un allegato XLS proponendolo come un bollettino INPS precompilato per richiedere il rimborso.

Struttura dell’allegato XLS con invito a selezionare il link malevolo:
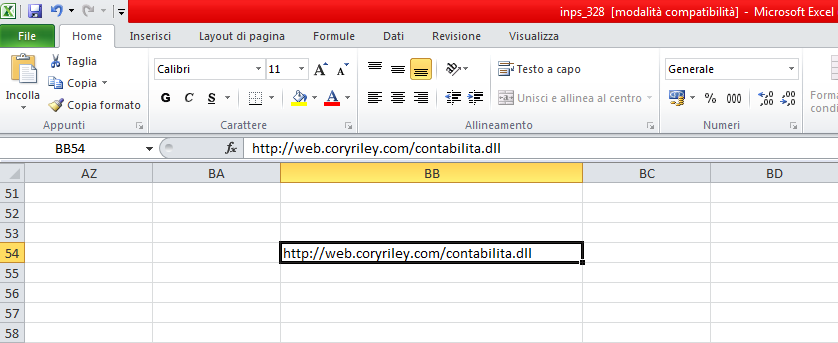
Il file XLS contiene una macro Excel4, con valori di formule e di costanti in chiaro, il cui scopo è quello di scaricare e registrare una DLL acquisita da un repository remoto.
undefined 300w” alt=””

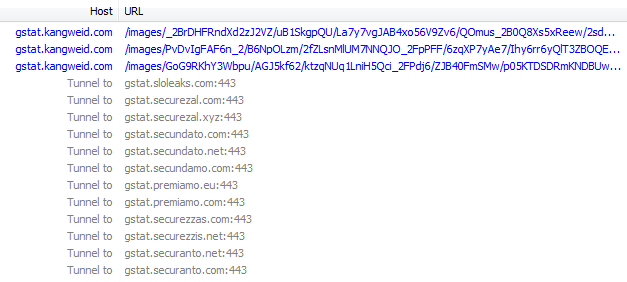
Una volta registrata la DLL ha inizio la catena di infezione Gozi/Ursnif che prova a dialogare con una lunga lista di C2.

Osservazioni

  • Il template di questa mail è identico a quello utilizzato per la campagna precedente che veicolava il malware ursnif tramite allegato JNLP.
  • La campagna sembra essere indirizzata a strutture private, al momento non si ha evidenza della campagna in ambito PA.
  • Dei 13 C&C individuati, 12 erano già noti a partire dal mese di maggio 2020 come riportato nella tabella seguente.
C2 Campaigns First seen
gstat.sloleaks.com 11 05/2020
gstat.securezal.com 5 05/2020
gstat.securezal.xyz 4 05/2020
gstat.premiamo.eu 4 05/2020
gstat.secundamo.com 4 05/2020
gstat.secundato.net 4 05/2020
gstat.secundato.com 4 07/2020
gstat.securanto.com 3 07/2020
gstat.premiamo.com 3 07/2020
gstat.securezzis.net 3 07/2020
gstat.securanto.net 3 07/2020
gstat.securezzas.com 3 07/2020

Indicatori di Compromissione

Si riportano di seguito gli indicatori di compromissione già condivisi sulla nostra piattaforma CNTI e MISP a tutela delle strutture accreditate.

Link: Download IoC
Leggi anche

AI europea: intesa di 19 Paesi per la sovranità digitale

19 Paesi UE lanciano il primo progetto comune su Intelligenza Artificiale Diciannove Stati membri dell’Unione europea, tra cui l’Italia, hanno avviato il primo Important Project of Common European Interest (IPCEI) dedicato all’intelligenza artificiale. Coordinato dalla Germania, il progetto mira a sviluppare servizi decentralizzati e accessibili su scala continentale, con un focus su tecnologie AI, gestione […]

Whistleacta, nuova versione per gestione e segnalazione di illeciti

Novità 2026: sicurezza avanzata e conformità rafforzataTra le principali innovazioni: – Cifratura asimmetrica: adozione di un’architettura zero-knowledge, con chiavi di crittografia detenute esclusivamente dal RPCT (per le PA) o dall’ODV (per le aziende private). – Canale orale nativo: strumento di registrazione vocale con alterazione e camuffamento della voce, in linea con l’art. 5 del D.Lgs. […]

Vademecum NIS: scadenze, adempimenti e soggetti coinvolti

È stato pubblicato il Vademecum NIS, un documento che fornisce indicazioni generali sui principali adempimenti e sulle relative scadenze, oltre a focus su temi specifici per i soggetti interessati. Le prossime scadenzeLa prima scadenza rilevante è fissata per ottobre 2024: riguarda l’attuazione delle misure di sicurezza di base per i soggetti inseriti nell’elenco NIS nel […]