Cybersecurity PMI

Da una indagine condotta da Grenke Italia, società specializzata nel noleggio operativo di beni e servizi strumentali per le imprese, emerge un’allarmante carenza di consapevolezza e preparazione alla sicurezza informatica tra le PMI – piccole e medie imprese italiane con meno di 50 occupati con fatturato fino a 50 milioni di Euro).

Il 72,7% delle aziende non ha mai implementato attività di formazione sulla cybersecurity, mentre il 73,3% non è a conoscenza degli attacchi ransomware. Il 43% delle imprese non ha un responsabile della sicurezza informatica, e solo il 26% dispone di adeguate misure di protezione.

La ricerca è stata condotta su un campione rappresentativo di oltre 800 imprese con un fatturato compreso tra 1 e 50 milioni di euro e tra 5 e 250 dipendenti, ha rivelato una sorta di “superficialità” da parte delle pmi italiane. Molte di queste imprese pensano di essere immuni da attacchi informatici o sicure dal momento che non trattano dati sensibili.
Il 75,1% ritiene che le misure adottate per la protezione dei dati personali siano adeguate, evidenziando una confusione diffusa tra cybersecurity e protezione dei dati personali.
Il 60% delle imprese che non considerano la cybersecurity rilevante, lo fa perché ritiene di non trattare dati sensibili.

Quasi il 73% delle imprese intervistate non organizza per i dipendenti momenti di formazione sui rischi informatici e sulle precauzioni da adottare.
Tre PMI su quattro (73%) affermano di non sapere cosa sia un attacco ransomware. Meno della metà degli intervistati (48%) conosce il phishing anche se risulta l’attacco informatico più subito dalle piccole imprese italiane (il 12% ha dichiarato di averlo subito).

La maggioranza relativa delle aziende intervistate (45%) non ha effettuato verifiche sulla sicurezza informatica aziendale in passato e non prevede di farne in futuro.

Il 43% delle PMI non è dotato di un responsabile della sicurezza informatica (interno o esterno) in grado di comprendere potenziali minacce cyber.

Fonte Wired
Servizio Secure Plus MDR Bitdefender Partner Actainfo

Il Managed Detection and Response – MDR – è un servizio di sicurezza informatica che combina esperti di sicurezza umani e tecnologie avanzate per monitorare, rilevare, analizzare e rispondere proattivamente alle minacce informatiche per un’organizzazione. MDR offre un servizio di sicurezza gestito 24/7.


Actaprivacy software cloud saas qualificato da ACN per l'adempimento del GDPR

Logo-ACN.png Per l’attuazione degli obblighi richiesti dal nuovo Regolamento UE Software cloud saas ActaPrivacy per la gestione degli adempimenti previsti per la protezione dei dati personali dal GDPR 2016/679.


ACTAINFO PNRR

Misura 1.4.1: SPORTELLO DIGITALE e SITI WEB per Servizi digitali Pacchetto Cittadino Informato e Cittadino Attivo.
Misura 1.2: Migrazione servizi in CLOUD.
Misura 1.4.3: PagoPA, App IO.
Misura 1.4.4: SPID, CIE


Leggi anche

AI europea: intesa di 19 Paesi per la sovranità digitale

19 Paesi UE lanciano il primo progetto comune su Intelligenza Artificiale Diciannove Stati membri dell’Unione europea, tra cui l’Italia, hanno avviato il primo Important Project of Common European Interest (IPCEI) dedicato all’intelligenza artificiale. Coordinato dalla Germania, il progetto mira a sviluppare servizi decentralizzati e accessibili su scala continentale, con un focus su tecnologie AI, gestione […]

Whistleacta, nuova versione per gestione e segnalazione di illeciti

Novità 2026: sicurezza avanzata e conformità rafforzataTra le principali innovazioni: – Cifratura asimmetrica: adozione di un’architettura zero-knowledge, con chiavi di crittografia detenute esclusivamente dal RPCT (per le PA) o dall’ODV (per le aziende private). – Canale orale nativo: strumento di registrazione vocale con alterazione e camuffamento della voce, in linea con l’art. 5 del D.Lgs. […]

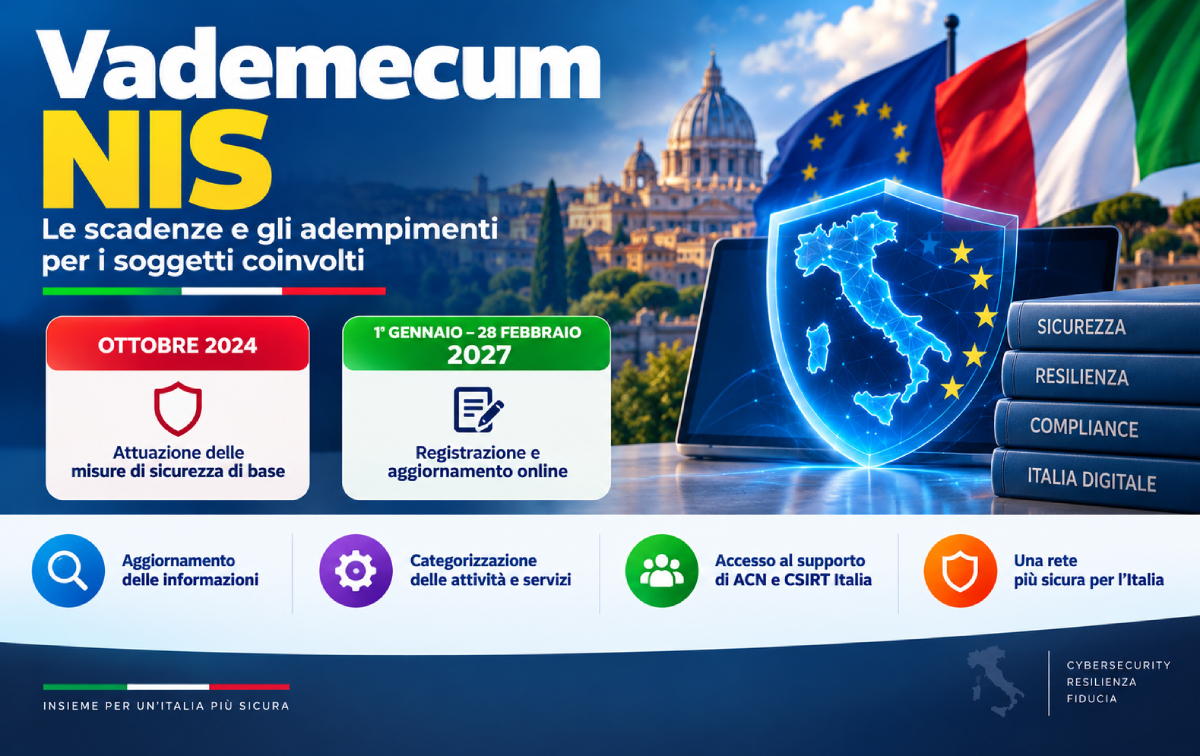
Vademecum NIS: scadenze, adempimenti e soggetti coinvolti

È stato pubblicato il Vademecum NIS, un documento che fornisce indicazioni generali sui principali adempimenti e sulle relative scadenze, oltre a focus su temi specifici per i soggetti interessati. Le prossime scadenzeLa prima scadenza rilevante è fissata per ottobre 2024: riguarda l’attuazione delle misure di sicurezza di base per i soggetti inseriti nell’elenco NIS nel […]