Entro 2 agosto 2026: Marcatura e Codice AI generativa
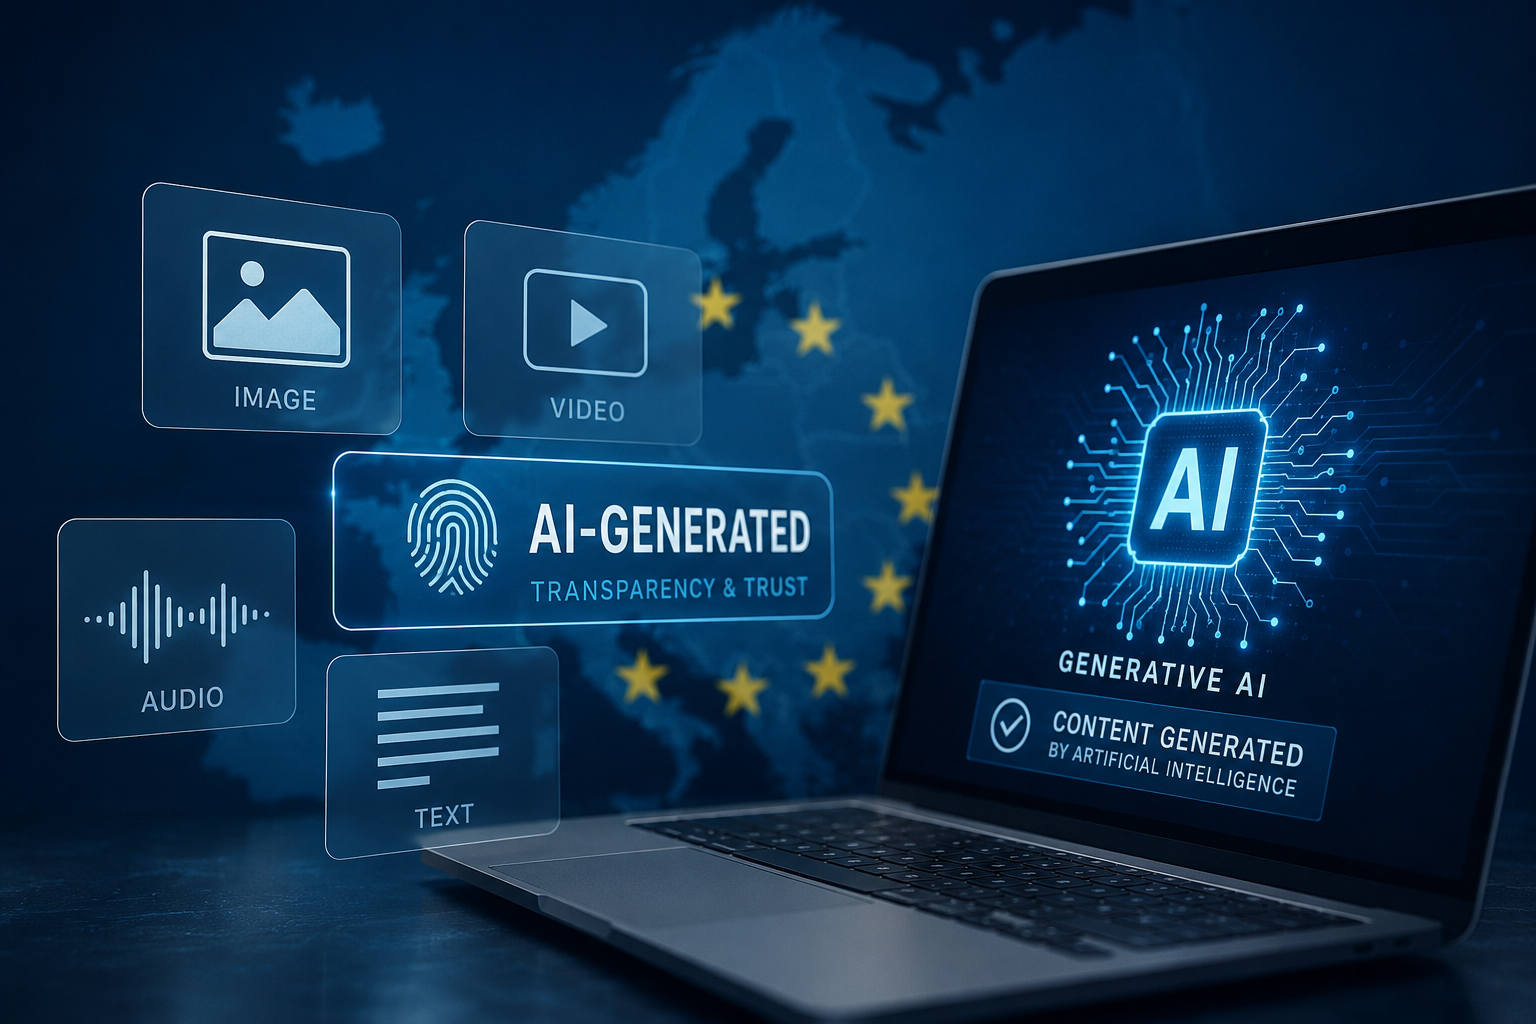
L’Unione europea compie un nuovo passo nella regolamentazione dell’intelligenza artificiale generativa con la pubblicazione del Codice di buone pratiche sulla trasparenza dei contenuti generati dall’AI.
Si tratta di uno strumento pensato per aiutare fornitori e utilizzatori di sistemi di AI generativa ad applicare gli obblighi previsti dall’AI Act in materia di marcatura, rilevamento ed etichettatura dei contenuti prodotti o modificati artificialmente.
Per imprese, enti pubblici, editori, fornitori digitali e organizzazioni utilizzatori di strumenti di AI generativa, il messaggio è chiaro: l’utilizzo dell’intelligenza artificiale dovrà essere trasparente. Sempre più tracciabile, responsabile e documentato.
Più trasparenza sui contenuti generati dall’AI
Il tema centrale è la trasparenza. Testi, immagini, video e audio generati o manipolati tramite sistemi di intelligenza artificiale dovranno essere riconoscibili, soprattutto quando possono incidere sull’informazione pubblica, sulla percezione degli utenti o sulla fiducia nei contenuti digitali.
Gli obblighi di trasparenza previsti dall’articolo 50 dell’AI Act saranno applicabili dal 2 agosto 2026 e riguarderanno, tra gli altri aspetti, la marcatura dei contenuti generati dall’AI, il rilevamento dei contenuti artificiali e l’etichettatura dei deepfake.
L’obiettivo è ridurre i rischi di inganno, manipolazione e disinformazione, favorendo un ecosistema digitale più affidabile.
Cosa prevede il Codice di buone pratiche
Il Codice si rivolge principalmente a due categorie di soggetti.
Da un lato ci sono i fornitori di sistemi di AI generativa, chiamati a garantire che gli output prodotti dai propri strumenti possano essere contrassegnati in modo leggibile dalle macchine e rilevabili come generati o manipolati artificialmente.
Dall’altro ci sono gli utilizzatori professionali, cioè i soggetti che impiegano sistemi di AI generativa per creare o diffondere contenuti.
Per questi soggetti diventa importante dichiarare quando un contenuto costituisce un deepfake o quando una pubblicazione testuale generata dall’AI informa il pubblico su temi di interesse pubblico.
La Commissione europea ha inoltre predisposto una serie di icone utilizzabili per segnalare in modo più immediato i contenuti generati dall’AI.

Adesione volontaria, ma obblighi normativi
L’adesione al Codice è volontaria. Tuttavia, gli obblighi di trasparenza previsti dall’AI Act sono obblighi giuridici.
Questo significa che il Codice non sostituisce la normativa europea, ma offre un quadro pratico di riferimento per dimostrare la conformità. Chi aderisce potrà fare affidamento sulle misure previste dal Codice, mentre chi sceglie soluzioni alternative dovrà comunque dimostrare che siano adeguate.
Cosa cambia per aziende ed enti
L’adozione dell’AI nei processi interni non può più essere gestita solo come sperimentazione tecnologica.
Diventa necessario definire regole chiare su come vengono prodotti, revisionati, pubblicati e archiviati i contenuti generati con strumenti di intelligenza artificiale.
Le organizzazioni dovranno valutare:
- quali contenuti vengono creati o modificati con sistemi di AI;
- se esistono procedure di revisione umana;
- chi si assume la responsabilità editoriale dei contenuti;
- come vengono segnalati eventuali deepfake o contenuti artificiali;
- se i fornitori tecnologici adottano misure coerenti con l’AI Act;
- se il personale è formato sull’uso corretto degli strumenti di AI.
La questione non è solo normativa. È anche reputazionale. Un contenuto generato dall’AI e non dichiarato correttamente può creare problemi di fiducia, credibilità e responsabilità.
Verso una governance più matura dell’intelligenza artificiale
Il Codice di buone pratiche conferma la direzione intrapresa dall’Unione europea: l’intelligenza artificiale non viene bloccata, ma deve essere governata.
Per aziende e pubbliche amministrazioni significa passare da un utilizzo spontaneo degli strumenti di AI a un approccio più strutturato, fatto di procedure, controlli, formazione e responsabilità definite.
Actainfo segue l’evoluzione normativa e tecnologica legata all’intelligenza artificiale, alla digitalizzazione e alla sicurezza dei processi informativi, supportando enti e imprese nell’adozione di soluzioni digitali conformi, sostenibili e orientate al futuro.
Fonte: Commissione europea
Elaborato da intelligenza artificiale ActyAI
https://www.actyai.it/
supervisionato da Redazione Actainfo