
Cybersecurity: CRA e sicurezza digitale dinamica
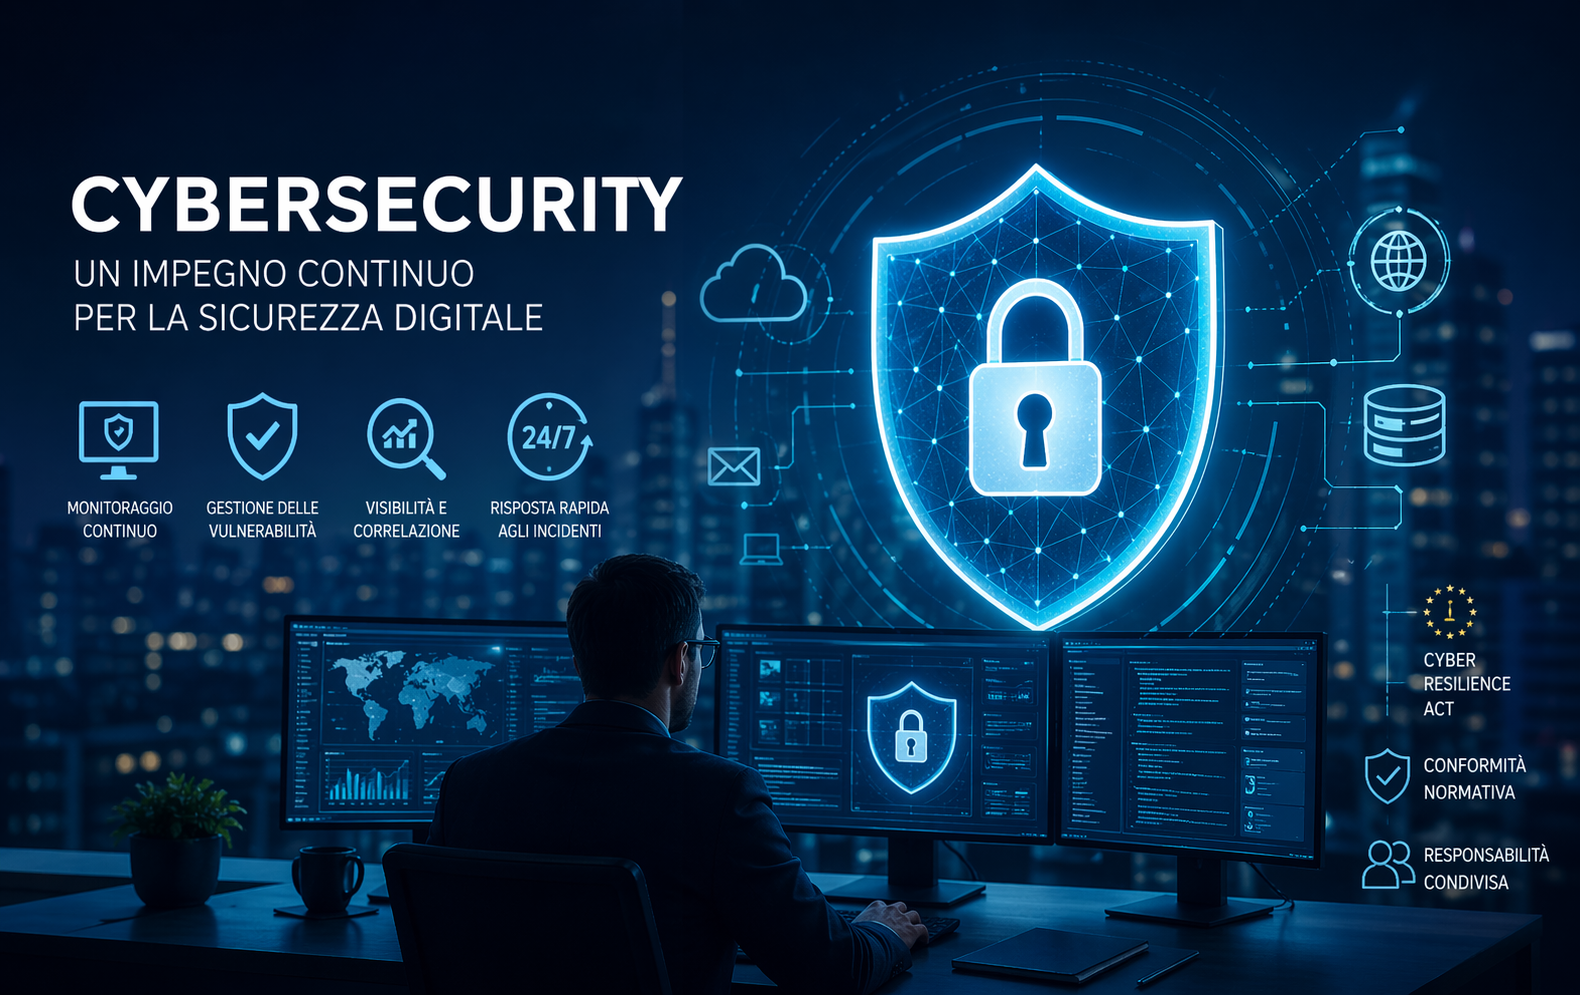
La cybersecurity non è più solo una questione di installare un antivirus o un firewall. Con l’approvazione del Cyber Resilience Act (CRA) la sicurezza informatica rappresenta un requisito operativo, normativo e strategico per tutte le organizzazioni, indipendentemente dalla loro dimensione.
Per PMI e lavoratori autonomi c’è una opportunità di finanziamento per colmare l’eventuale ritardo nell’uso del cloud e della cybersicurezza: un finanziamento VOUCHER massimo di 40.000 Eur con bonus del 50% a fondo perduto che puoi approfondire visitando le NEWS di Actainfo all’indirizzo: https://www.actainfo.it/news/voucher-cloud-e-cyber-security/ .
Le minacce informatiche evolvono costantemente, e altrettanto tempestivamente devono evolvere le strategie di protezione.
Installare una soluzione di sicurezza non basta: è necessario un approccio strutturato, continuativo e misurabile.
Un approccio dinamico alla sicurezza digitale
Molte aziende adottano ancora un modello “a progetto”, acquistando una tecnologia e considerandola sufficiente.
La sicurezza informatica funziona diversamente: le vulnerabilità emergono quotidianamente, le minacce si adattano, gli attaccanti perfezionano le loro tecniche.
La protezione di un’infrastruttura digitale richiede, pertanto, attività costanti come:
– monitoraggio continuo delle minacce;
– gestione delle vulnerabilità e applicazione tempestiva delle patch;
– correlazione degli eventi di sicurezza;
– risposta rapida agli incidenti
– formazione del personale.
Senza queste azioni, anche le soluzioni più avanzate rischiano di non essere pienamente efficaci.
Cyber Resilience Act: nuove regole per la sicurezza digitale
Il quadro normativo europeo si sta adeguando a questa realtà. Regolamento UE Cyber Resilience Act (CRA) si applica ai Product Digital Elements (PDE) o prodotti hardware e software fabbricati, importati e distribuiti nell’Unione Europea (UE), come laptop, dispositivi mobili, sensori e fotocamere, router, firmware, app, videogiochi, schede video e processori.
Il CRA introduce obblighi concreti per produttori e utilizzatori di prodotti digitali:
– progettazione sicura dei sistemi;
– gestione delle vulnerabilità lungo tutto il ciclo di vita;
– aggiornamenti regolari e comunicazione degli incidenti;
– procedure di cybersecurity per ottenere il marchio CE sui prodotti digitali.
L’obiettivo del CRA è garantire che i prodotti con elementi digitali siano meno vulnerabili e che la gestione della cybersecurity avvenga durante l’intero ciclo di vita del prodotto. L’applicazione di questo obiettivo rafforza la fiducia e la protezione degli utenti migliorando trasparenza e affidabilità.
Per quanto riguarda le scadenze, esistono due date fondamentali da considerare in tema CRA:
Dal 11 settembre 2026, la segnalazione delle vulnerabilità attivamente sfruttate contenute nel prodotto informatico sarà obbligatoria per i fabbricanti.
Dal 11 dicembre 2027 sarà richiesta la piena applicazione del CRA e quindi per ogni prodotto sarà necessaria la conformità, pena la non possibilità di vendita nel mercato UE. Questa normativa trasforma la cybersecurity da buona pratica a requisito essenziale per operare nel mercato europeo.
Responsabilità condivisa: tecnologia e visibilità operativa
Dal quadro normativo risulta chiaro che le aziende non possono delegare completamente la sicurezza ai fornitori di tecnologia.
Anche se i produttori sono tenuti a garantire aggiornamenti e patch, la responsabilità operativa rimane in capo alle organizzazioni.
È fondamentale avere una visione chiara e costante dell’infrastruttura digitale, per individuare tempestivamente comportamenti anomali, identificare vulnerabilità e rispondere agli incidenti con rapidità.
PMI e cybersecurity: l’importanza della prossimità
Per le piccole e medie imprese italiane, spesso prive di strutture interne dedicate, la scelta di partner qualificati è cruciale.
Soluzioni su misura, adattate al contesto aziendale, garantiscono una protezione più efficace e sostenibile.
La prossimità e la conoscenza delle dinamiche locali fanno la differenza nel tradurre alert tecnici in decisioni operative concrete.
Conclusioni
La cybersecurity richiede oggi un impegno costante, una visione strategica e il supporto di partner competenti. Non si tratta più di acquistare uno strumento, ma di costruire un sistema di protezione continuo, integrato e adattato alle esigenze specifiche di ogni organizzazione. Solo così sarà possibile affrontare le sfide della sicurezza digitale con efficacia e resilienza.
Sintesi elaborata da
ActyAI – Intelligenza Artificiale di Actainfo
https://www.actyai.it/
supervisionata da redazione




