Word

Da agosto 2025, Microsoft ha annunciato che Word per Windows salverà automaticamente tutti i nuovi documenti su OneDrive per impostazione predefinita. Estenderà il modello di salvataggio su cloud predefinito a tutti gli di Excel e PowerPoint nel corso dell’anno.

Microsoft presenta questo cambiamento come un vantaggio per la sicurezza, la conformità, la collaborazione e le funzioni Copilot e Agent basate sull’intelligenza artificiale.

Il salvataggio automatico dei documenti su OneDrive significa che i documenti di lavoro e altri dati sensibili vengono caricati direttamente sui server di Microsoft.
La conseguenza sarà che si perderà il controllo su come vengono archiviati i dati, chi vi ha accesso e se vengono utilizzati per altri scopi, come pubblicità mirate o formazione di intelligenza artificiale.

OneDrive crittografa i documenti durante il trasferimento (in transito) e l’archiviazione (a riposo). Tuttavia, non utilizza la crittografia end-to-end, il che significa che Microsoft può leggere i dati, analizzarli e condividerli con terze parti, come consentito dalla politica sulla privacy di Microsoft.

Quando un’azienda ha questo livello di accesso, si sono verificati errori e sospensioni di account che possono avere conseguenze negative sulla sicurezza.

Conclusione

Si consiglia di disattivare il salvataggio automatico su cloud di Microsoft andando su Opzioni di Word.
E’ consigliabile controllare le impostazioni di salvataggio predefinite dopo ogni aggiornamento di Word per assicurarsi che i documenti non vengano salvati automaticamente su One Drive.
Chiaro che nelle organizzazioni medio grandi il rischio continua ad esssere notevole.

Per non avere problemi una soluzione definitiva potrebbe essere quella di ricorrere a:
– software open source che permetta di scegliere dove e come ospitare i dati: su server aziendali, in cloud privati o in data center certificati.
– conforme alle normative europee sulla privacy per organizzazioni che non accettano compromessi in tema di sovranità digitale.
Servizio Secure Plus MDR Bitdefender Partner Actainfo

Il Managed Detection and Response – MDR – è un servizio di sicurezza informatica che combina esperti di sicurezza umani e tecnologie avanzate per monitorare, rilevare, analizzare e rispondere proattivamente alle minacce informatiche per un’organizzazione. MDR offre un servizio di sicurezza gestito 24/7.


Actaprivacy software cloud saas qualificato da ACN per l'adempimento del GDPR

Logo-ACN.png Per l’attuazione degli obblighi richiesti dal nuovo Regolamento UE Software cloud saas ActaPrivacy per la gestione degli adempimenti previsti per la protezione dei dati personali dal GDPR 2016/679.


ACTAINFO PNRR

Misura 1.4.1: SPORTELLO DIGITALE e SITI WEB per Servizi digitali Pacchetto Cittadino Informato e Cittadino Attivo.
Misura 1.2: Migrazione servizi in CLOUD.
Misura 1.4.3: PagoPA, App IO.
Misura 1.4.4: SPID, CIE


Leggi anche

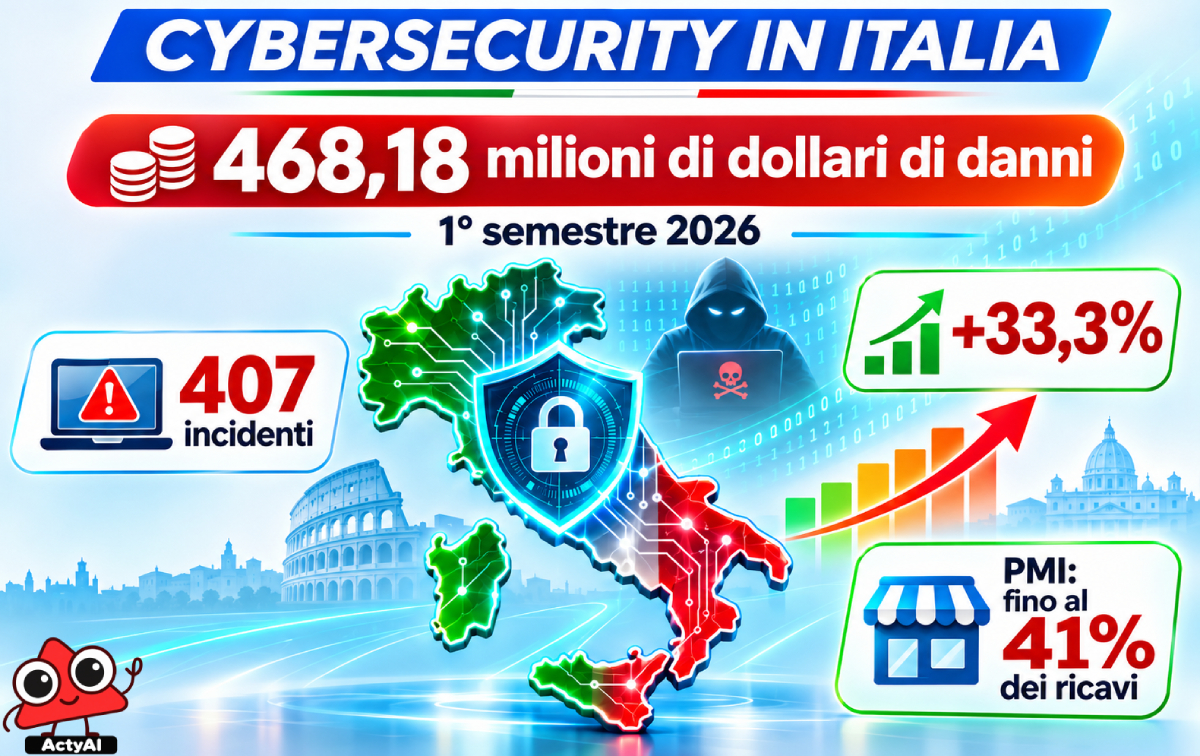
Cybersecurity: mezzo miliardo di dollari di danni stimati in Italia nel primo semestre 2026

Il panorama della sicurezza informatica in Italia sta registrando una crescita preoccupante. Secondo il recente Global Cyber Loss Report di Hackmanac, gli attacchi informatici hanno causato danni economici stimati in quasi 468,18 milioni di dollari nel primo semestre del 2026. Il dato, derivante dall’analisi di 407 incidenti osservati tra gennaio e giugno, segna un incremento […]

AI nella PA: Guida del Garante su addestramento dei modelli

L’integrazione dell’intelligenza artificiale (AI) nelle attività delle pubbliche amministrazioni è un tema di crescente rilevanza, non solo per l’efficienza operativa, ma anche per le implicazioni sulla protezione dei dati personali.Un recente parere del Garante per la protezione dei dati personali, reso alla Provincia autonoma di Trento il 7 ottobre 2026, offre una guida fondamentale per […]

AI e cybersicurezza: confronto tra vulnerabilità e difesa digitale

Individuare una falla nel software, riconoscere un’attività sospetta, aiutare i tecnici a valutare una correzione: l’intelligenza artificiale può intervenire in diverse fasi della difesa informatica. Per portarla nei sistemi di aziende ed enti servono però verifiche sui risultati, competenze e responsabilità definite. Il 27 ottobre 2026 si è in tenuto a Bruxelles l’incontro “Cybersecurity and […]