
Supply Chain: NIS2 e DORA
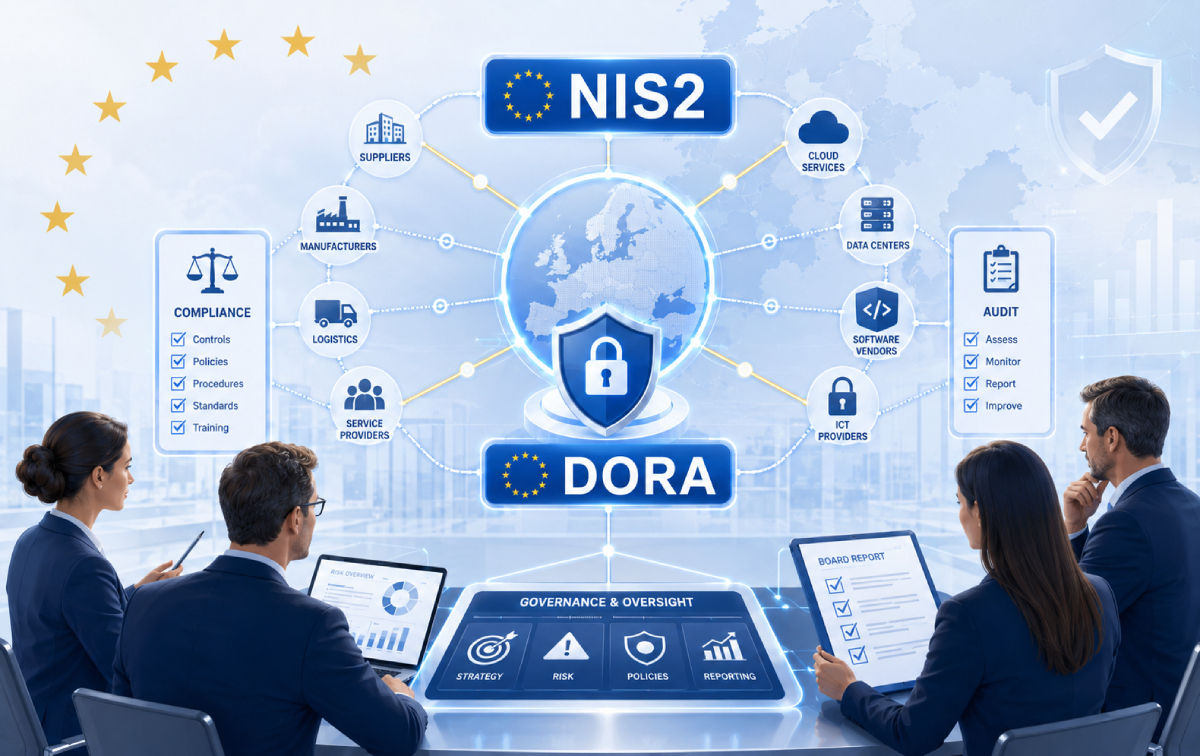
Le direttive NIS2 e il regolamento DORA stanno ridefinendo gli standard di cybersicurezza in Europa, imponendo obblighi stringenti sulla sicurezza della catena di fornitura ICT.
Le nuove norme non si limitano a richiedere controlli sui fornitori, ma attribuiscono una responsabilità diretta ai vertici aziendali, che devono garantire la conformità lungo tutta la filiera, con sanzioni pesanti in caso di inadempienza.
La sicurezza della supply chain diventa un obbligo di governance
La NIS2, recepita in Italia con il decreto legislativo 138/2024, e il DORA (applicabile dal gennaio 2025 per il settore finanziario) pongono al centro la dipendenza delle organizzazioni dai propri fornitori ICT.
Secondo le nuove regole, la sicurezza di un’azienda non dipende più solo dai propri sistemi, ma anche da quelli dei partner lungo la catena di approvvigionamento.
Cosa cambia?
– Controlli continui sui fornitori, non solo al momento della selezione.
– Responsabilità diretta per amministratori e dirigenti, che devono approvare le misure di sicurezza e vigilare sulla loro attuazione.
– Clausole contrattuali specifiche, con diritti di audit e accesso illimitato per le autorità.
– Registri informativi da trasmettere alle autorità competenti, con dettagli sui fornitori critici e subfornitori.
Il software Actacyber di Actainfo, con assistenza diretta 24H e il supporto costante dell’lntelligenza artificiale europea di ActyAI con limitazioni nel rispetto del GDPR privacy, costituisce un valido strumento per gestire e aggiornare supply chain, audit, documenti, registri e qualsiasi altrto adempimento sulla cybersicurezza.
NIS2: obblighi e responsabilità per la supply chain
La NIS2 impone ai soggetti essenziali e importanti di adottare misure di gestione del rischio che includano la sicurezza della catena di fornitura. L’articolo 24 del decreto 138/2024 richiede:
– Valutazione della cybersicurezza dei fornitori, incluse le procedure di sviluppo software e la gestione delle vulnerabilità nel tempo.
– Classificazione dei fornitori in base alla criticità, con controlli approfonditi per quelli che gestiscono dati sensibili o processi essenziali.
– Registrazione dei fornitori critici presso l’Agenzia per la Cybersicurezza Nazionale (ACN), con obbligo di aggiornamento annuale.
Responsabilità dei vertici:
L’articolo 23 del decreto affida agli organi di amministrazione e direzione il compito di:
– Approvare le misure di gestione del rischio.
– Vigilare sulla loro attuazione.
– Rispondere personalmente in caso di violazioni, anche se non hanno disposto direttamente le misure.
Sanzioni:
– Fino a 10 milioni di euro o 2% del fatturato globale per i soggetti essenziali.
– Fino a 7 milioni di euro o 1,4% del fatturato per i soggetti importanti.
– Sospensione temporanea dalle funzioni dirigenziali per gli amministratori responsabili.
DORA: il regolamento che rivoluziona il settore finanziario
Il DORA si applica dal gennaio 2025 al settore finanziario e dedica 17 articoli su 65 alla gestione del rischio delle terze parti ICT. Le principali novità includono:
– Responsabilità inderogabile dell’entità finanziaria, anche in caso di esternalizzazione.
– Due diligence continua sui fornitori, con valutazione dei rischi informatici già in fase di qualifica.
– Clausole contrattuali obbligatorie, tra cui:
– Diritto di accesso, ispezione e audit illimitato.
– Obbligo di notifica immediata degli incidenti ICT.
– Piani di uscita documentati per garantire la continuità dei servizi critici.
– Estensione dei controlli ai subfornitori, con approvazione preventiva dell’entità finanziaria.
Test di resilienza operativa:
Le entità finanziarie critiche devono sottoporsi, almeno ogni tre anni, a test di penetrazione basati su minacce reali (TLPT), avviati nel 2026.
Sanzioni:
– Per i fornitori ICT critici: fino all’1% del fatturato medio giornaliero mondiale per ogni giorno di violazione.
– Per le entità finanziarie: sanzioni fino al 10% del fatturato annuo e sanzioni pecuniarie personali per il management.
Sovranità digitale e dipendenza dai fornitori extra-UE
Un effetto indiretto delle nuove norme è la mappatura della dipendenza europea dai fornitori extra-UE. Secondo le autorità di vigilanza finanziaria europee, 19 società (in larga parte filiali di gruppi statunitensi) sono state designate come fornitori ICT critici ai sensi del DORA.
Dati preoccupanti:
– La quota di mercato dei fornitori cloud europei è scesa dal 29% al 15% tra il 2017 e il 2024.
– Tre operatori statunitensi coprono ormai il 70% della domanda continentale.
Risposte dell’UE:
– Schema di certificazione europeo per i servizi cloud (sviluppato da ENISA).
– Pacchetto sulla sovranità tecnologica, con revisione della normativa sui semiconduttori.
Scadenze 2026 e prime ispezioni
Le scadenze più ravvicinate sono:
– Ottobre 2026: completamento delle misure di sicurezza per i soggetti NIS e avvio delle prime ispezioni formali da parte dell’ACN.
– Ispezioni proattive per i soggetti essenziali, reattive per quelli importanti.
Cosa verrà richiesto dalle autorità?
– Registri degli incidenti.
– Evidenza dell’esecuzione dei backup.
– Verbali della formazione del personale.
– Contratti con i fornitori aggiornati con le clausole di sicurezza richieste.
La compliance come responsabilità di governo
Le nuove norme NIS2 e DORA non sono solo un esercizio di conformità, ma una responsabilità di governance per i vertici aziendali.
Mappare i fornitori critici, rivedere le clausole contrattuali e dimostrare un controllo effettivo sulla supply chain è ormai indispensabile per evitare sanzioni e garantire la resilienza operativa.
Per le organizzazioni, la sfida è trasformare gli obblighi normativi in un vantaggio competitivo, rafforzando la fiducia dei clienti e la stabilità dell’intera catena di fornitura.
Pubblicazione elaborata da
ActyAI – Intelligenza Artificiale di Actainfo
https://www.actyai.it/
supervisionata da redazione




