Il Garante ammonisce un padre

Per postare sui social network immagini che ritraggono minori di 14 anni è necessario il preventivo consenso di entrambi i genitori. Invece se il minore ha compiuto quattordici anni la normativa italiana gli riconosce la facoltà di decidere autonomamente sulla pubblicazione.
È quanto ha ribadito il Garante per la protezione dei dati personali intervenuto a seguito del reclamo di una madre, che lamentava la pubblicazione di una foto del figlio, minore di quattordici anni, da parte del padre sul proprio profilo Facebook.
La donna aveva già chiesto all’uomo, senza alcun risultato, la rimozione dell’immagine, ritenendola lesiva della riservatezza e della reputazione del figlio.
Il bambino era ritratto insieme al fratello, anch’egli minore e la foto era accompagnata da un commento del padre sulla loro somiglianza pur essendo nati da madri diverse.
Nel provvedimento l’Autorità ha precisato che il consenso di entrambi i genitori alla pubblicazione di immagini di minori di quattordici anni è richiesto anche se al padre e alla madre, benché non più conviventi, sia stato riconosciuto l’affidamento condiviso dei figli. Pertanto, ha concluso il Garante, la pubblicazione della foto del minore sulla “piazza virtuale” dei social è da considerarsi illecita.
L’Autorità ha perciò ammonito il padre, tenendo conto del fatto che non avesse precedenti analoghi, ed ha disposto il divieto di pubblicazione dell’immagine del figlio senza il consenso di entrambi i genitori.
Il padre dovrà inoltre comunicare, entro 30 giorni dalla data di ricezione del provvedimento, quali iniziative abbia intrapreso per adempiere alle prescrizioni del Garante.
Servizio Secure Plus MDR Bitdefender Partner Actainfo

Il Managed Detection and Response – MDR – è un servizio di sicurezza informatica che combina esperti di sicurezza umani e tecnologie avanzate per monitorare, rilevare, analizzare e rispondere proattivamente alle minacce informatiche per un’organizzazione. MDR offre un servizio di sicurezza gestito 24/7.


Actaprivacy software cloud saas qualificato da ACN per l'adempimento del GDPR

Logo-ACN.png Per l’attuazione degli obblighi richiesti dal nuovo Regolamento UE Software cloud saas ActaPrivacy per la gestione degli adempimenti previsti per la protezione dei dati personali dal GDPR 2016/679.


ACTAINFO PNRR

Misura 1.4.1: SPORTELLO DIGITALE e SITI WEB per Servizi digitali Pacchetto Cittadino Informato e Cittadino Attivo.
Misura 1.2: Migrazione servizi in CLOUD.
Misura 1.4.3: PagoPA, App IO.
Misura 1.4.4: SPID, CIE


Leggi anche

Cybersecurity: sfide ibride nel nuovo rapporto ENISA

Le organizzazioni europee si trovano oggi a dover affrontare minacce informatiche sempre più sofisticate. In un contesto internazionale segnato da crescenti tensioni geopolitiche, gli attacchi informatici sono diventati strumenti chiave della cosiddetta “guerra ibrida“. In questo scenario, la protezione dei dati personali è inevitabilmente coinvolta. Le informazioni relative a cittadini, lavoratori e clienti possono diventare […]

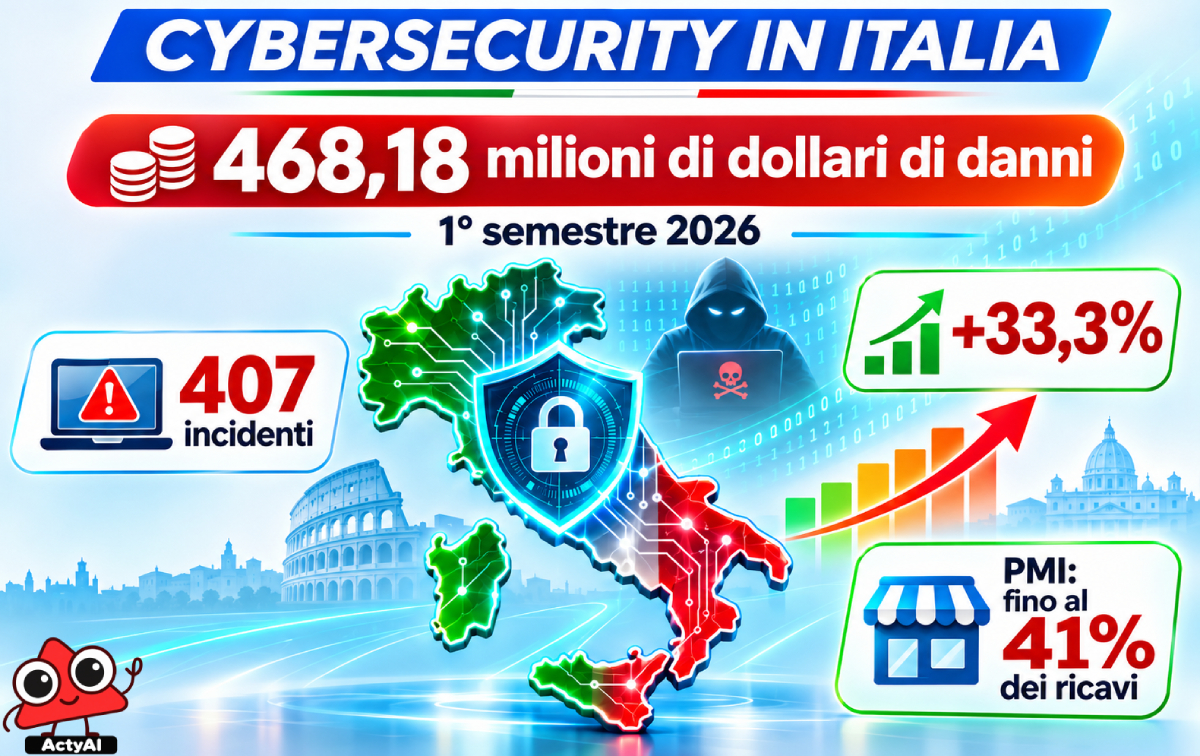
Cybersecurity: mezzo miliardo di dollari di danni stimati in Italia nel primo semestre 2026

Il panorama della sicurezza informatica in Italia sta registrando una crescita preoccupante. Secondo il recente Global Cyber Loss Report di Hackmanac, gli attacchi informatici hanno causato danni economici stimati in quasi 468,18 milioni di dollari nel primo semestre del 2026. Il dato, derivante dall’analisi di 407 incidenti osservati tra gennaio e giugno, segna un incremento […]

AI nella PA: Guida del Garante su addestramento dei modelli

L’integrazione dell’intelligenza artificiale (AI) nelle attività delle pubbliche amministrazioni è un tema di crescente rilevanza, non solo per l’efficienza operativa, ma anche per le implicazioni sulla protezione dei dati personali.Un recente parere del Garante per la protezione dei dati personali, reso alla Provincia autonoma di Trento il 7 ottobre 2026, offre una guida fondamentale per […]