Virus Ursnif in falsa email dell’Agenzia delle Entrate

Una importante campagna malevola, viene veicolata dal 2 luglio 2020 tramite messaggi di posta create ad arte per emulare una finta mail dell’Agenzia delle Entrate, attraverso la quale si invita l’utente a prendere visione del documento XLS allegato in un archivio compresso (ZIP).
Una volta estratto e aperto il file XLS inizia la catena di infezione per installare il malware Ursnif sulla macchina della vittima.
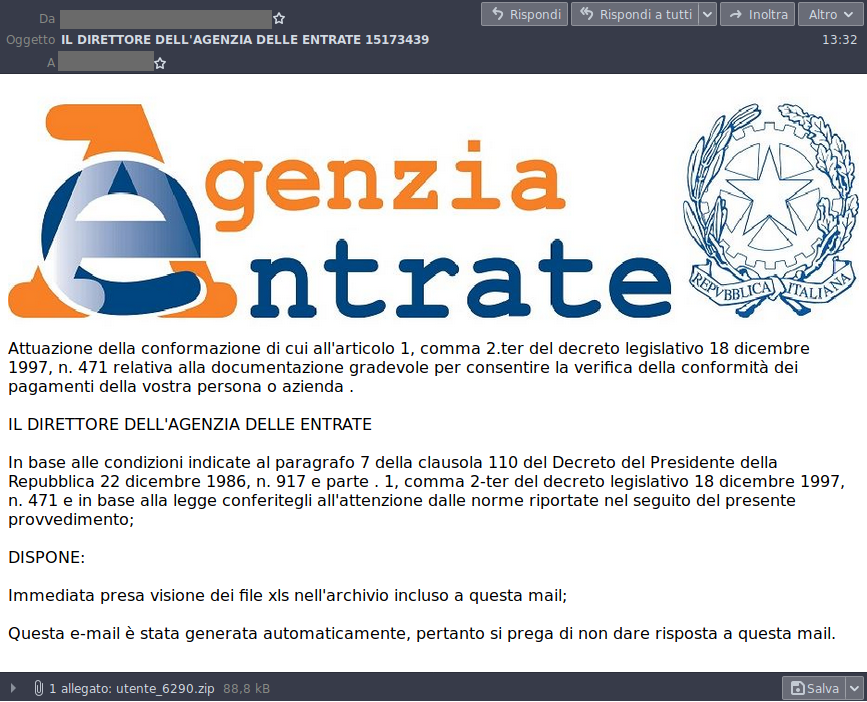 https://cert-agid.gov.it/wp-content/uploads/2020/07/Campagna_Ursnif_2020-07-02-300×243.png 300w, https://cert-agid.gov.it/wp-content/uploads/2020/07/Campagna_Ursnif_2020-07-02-768×622.png 768w” sizes=”(max-width: 867px) 100vw, 867px” style=”box-sizing: inherit; border-style: none; max-width: 100%; height: auto; margin-top: 1rem; margin-bottom: 1rem; font-size: 2rem !important; letter-spacing: 0.007em !important; line-height: 1.2 !important;”>
Osservazioni
Diventa sempre più frequente l’uso di allegati con hash differenti per ogni email al fine di rendere “inutilizzabili” gli indicatori di compromissione di tipo file.
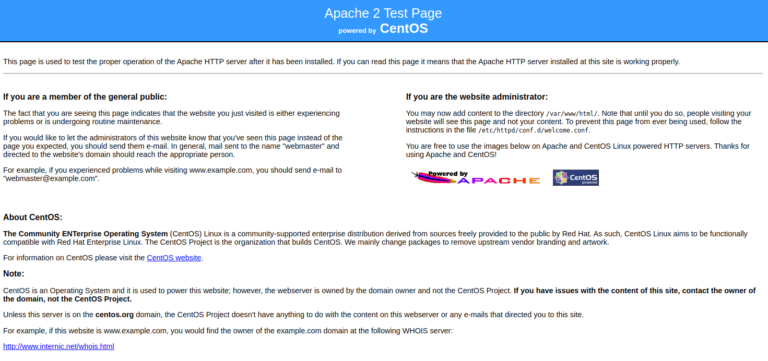
Per questa campagna inoltre sono stati utilizzati indirizzi email mittenti creati ad-hoc attraverso una serie di domini che non espongono contenuti ma mostrano una pagina di cortesia “Apache 2 Test Page powered by CentOS“.
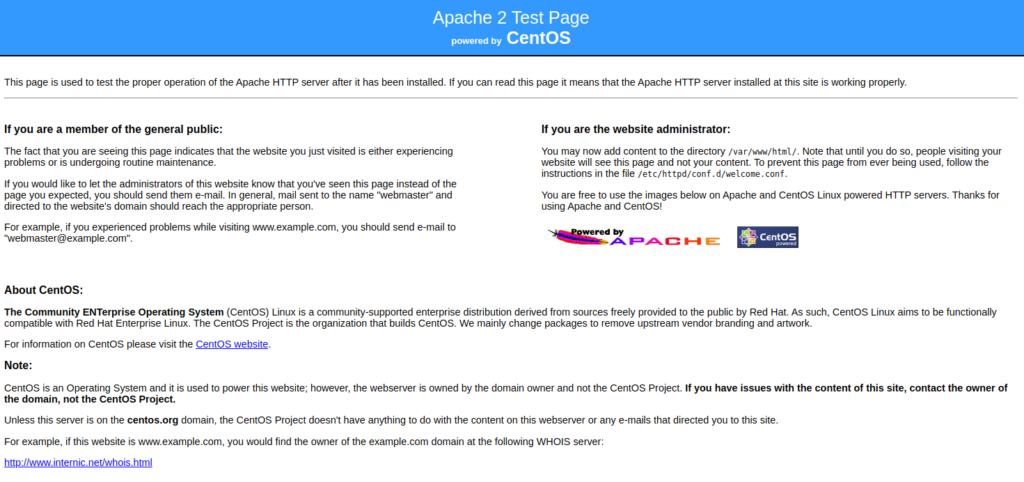 https://cert-agid.gov.it/wp-content/uploads/2020/07/centos_defaultpage-300×141.png 300w, https://cert-agid.gov.it/wp-content/uploads/2020/07/centos_defaultpage-768×361.png 768w, https://cert-agid.gov.it/wp-content/uploads/2020/07/centos_defaultpage.png 1471w” sizes=”(max-width: 1024px) 100vw, 1024px” style=”box-sizing: inherit; border-style: none; max-width: 100%; height: auto; margin-top: 1rem; margin-bottom: 1rem; font-size: 2rem !important; letter-spacing: 0.007em !important; line-height: 1.2 !important;”>
Dalle informazioni a conoscenza del Cert-AgID, uno dei domini C2 usato per questa campagna risulta essere stato già utilizzato in precedenza in ben 9 campagne Ursnif italiane a partire dal mese di Maggio 2020.
Indicatori di Compromissione
Si riportano di seguito gli indicatori di compromissione già condivisi sulla nostra piattaforma CNTI e MISP a tutela delle strutture accreditate.
NB: Non sono riportati gli hash relativi ai file allegati poichè variano per ogni singola email.
Link: Download IoC